
Jak często trzeba szkolić personel z cyberbezpieczeństwa wg NIS 2?
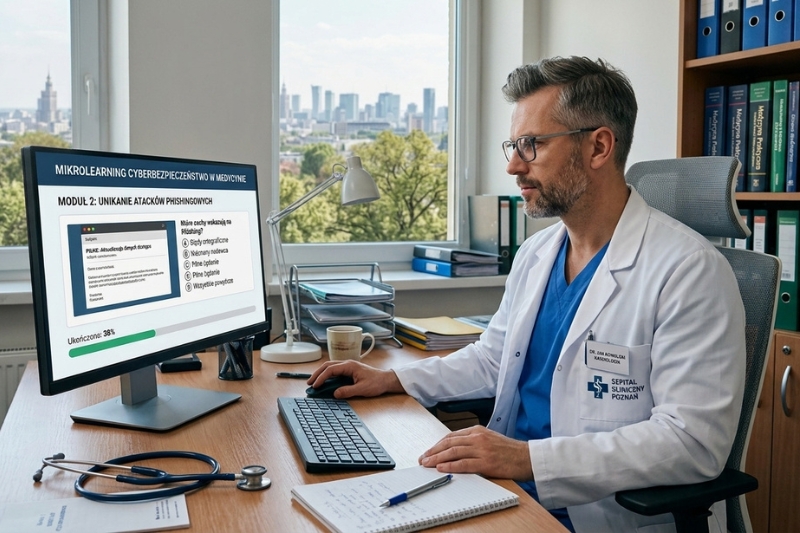
- Ustawa o KSC nie podaje jednej liczby szkoleń rocznie dla całego personelu – wymaga cykliczności adekwatnej do poziomu ryzyka.
- Dla kierownictwa termin jest jednak sztywny: art. 8e nakłada obowiązek szkolenia raz w roku kalendarzowym, z udokumentowanym udziałem.
- Szkolenia cykliczne ustawa o KSC wymienia wśród obowiązkowych środków, a rynkowa praktyka dla zespołu to krótkie moduły powtarzane w cyklu kilkutygodniowym, a nie jedna długa sesja raz na dwanaście miesięcy.
- Dla audytu rozstrzyga nie fakt przeprowadzenia szkolenia, lecz rejestr: kto, kiedy, z jakiego zakresu i z jakim potwierdzeniem ukończenia.
Spis treści
- Jak często szkolić personel z cyberbezpieczeństwa NIS 2?
- Co wpływa na częstotliwość szkoleń NIS 2 w konkretnej placówce?
- Dlaczego roczny cykl przegrywa z arytmetyką
- Model harmonogramu na dwanaście miesięcy
- Kto w placówce pilnuje terminów szkoleń z cyberbezpieczeństwa?
- Dokumentowanie szkoleń NIS 2 — co musi znaleźć się w rejestrze
- Jak nadrobić zaległości, gdy szkolenia prowadzono nieregularnie?
- Jak platforma szkoleniowa pilnuje częstotliwości i dokumentacji?
- Najczęściej zadawane pytania
- Ustalmy cykl szkoleń z cyberbezpieczeństwa dla Twojej placówki
Pytanie, jak często szkolić personel z cyberbezpieczeństwa NIS 2, pojawia się zwykle po pierwszym szkoleniu, kiedy dokumentacja jest już zebrana i trzeba zaplanować, co dalej. Odpowiedź nie jest jedna, bo przepisy traktują kierownictwo i pozostały personel osobno.
Jak często szkolić personel z cyberbezpieczeństwa NIS 2?
Ustawa o KSC wymaga szkoleń cyklicznych, bez podania sztywnej liczby w roku dla całego personelu. O częstotliwości decyduje poziom ryzyka i wielkość placówki. Wyjątkiem jest kierownictwo, dla którego przepis wskazuje termin wprost: raz w roku kalendarzowym. Dla zespołu dobrą praktyką są krótkie moduły powtarzane co kilka tygodni, ponieważ wiedza z pojedynczej długiej sesji szybko zanika.
Dwa obowiązki, które łatwo pomylić
Odpowiedź na pytanie, jak często szkolić personel z cyberbezpieczeństwa NIS 2, zależy od tego, o kogo dokładnie chodzi. Większość materiałów na rynku opisuje obowiązek szkoleniowy jako jedną całość, a przepisy tworzą dwa równoległe reżimy o innej konstrukcji:
- Kierownictwo: termin wskazany w ustawie, ten sam dla każdej placówki.
- Pozostały personel: brak liczby, zamiast niej kryterium adekwatności do ryzyka.
Traktowanie ich łącznie prowadzi do błędnych harmonogramów: albo kierownictwo wypada z rocznego cyklu, albo zespół szkoli się według terminu, którego przepis mu nie narzuca.
Szkolenie kierownictwa placówki medycznej. Termin wskazany w ustawie
Art. 8e ustawy o krajowym systemie cyberbezpieczeństwa stanowi, że kierownik podmiotu kluczowego lub ważnego oraz osoba, której powierzono obowiązki kierownika w zakresie cyberbezpieczeństwa, przechodzą szkolenie raz w roku kalendarzowym, a udział w nim jest udokumentowany. Zakres tego szkolenia również został określony i obejmuje wykonywanie konkretnych obowiązków wskazanych w ustawie, a nie ogólną wiedzę o zagrożeniach. Pełny tekst przepisów dostępny jest w Dzienniku Ustaw.
Dwie konsekwencje praktyczne:
- Rok kalendarzowy, a nie dwanaście miesięcy od ostatniego szkolenia. Szkolenie z grudnia i z następnego stycznia to dwa różne lata sprawozdawcze. Dwa szkolenia w tym samym roku nie zwalniają natomiast z obowiązku przeprowadzenia szkoleń w kolejnym roku.
- Obowiązek dotyczy dwóch osób, nie jednej. Obejmuje także osobę, której powierzono zadania, co oznacza dwa odrębne potwierdzenia w dokumentacji.
Szkolenie personelu z cyberbezpieczeństwa i kryterium adekwatności, nie liczba
Dla pozostałych zatrudnionych ustawa nie wskazuje częstotliwości. Wymaga natomiast, żeby środki były proporcjonalne do oszacowanego ryzyka i uwzględniały wielkość podmiotu oraz jego potencjalne zagrożenie. Brzmi to nieprecyzyjnie, ale w praktyce oznacza rzecz konkretną: częstotliwość szkoleń NIS 2 wynika z analizy ryzyka danej placówki i musi dać się na jej podstawie uzasadnić.
Organ nadzoru sprawdza więc nie liczbę szkoleń, lecz trzy inne rzeczy:
- Czy przyjęty cykl jest zapisany w dokumentacji, a nie ustalony zwyczajowo.
- Czy ma oparcie w analizie ryzyka danej placówki.
- Czy jest faktycznie realizowany zgodnie z tym, co zapisano.
Stąd wniosek, który bywa zaskakujący: placówka szkoląca zespół raz w roku nie narusza przepisu automatycznie. Narusza go wtedy, gdy nie potrafi wyjaśnić, dlaczego właśnie raz w roku przeprowadza szkolenie cyberbezpieczeństwa, albo gdy z jej własnej analizy ryzyka wynika, że taka częstotliwość szkoleń jest niewystarczająca.
Co wpływa na częstotliwość szkoleń NIS 2 w konkretnej placówce?
5 czynników przesuwa cykl w stronę częstszych powtórek. Warto je przejrzeć przed ustaleniem harmonogramu, bo stanowią jednocześnie uzasadnienie przyjętej częstotliwości w dokumentacji:
- Rotacja personelu: im wyższa, tym szybciej skład zespołu przestaje odpowiadać liście uczestników ostatniego szkolenia. W placówkach z rotacją kilkunastoprocentową roczny cykl zostawia po dwunastu miesiącach znaczną grupę nieprzeszkolonych.
- Kategoria podmiotu: podmiot kluczowy podlega surowszemu reżimowi nadzoru niż podmiot ważny, co przekłada się na oczekiwania wobec dokumentowania działań.
- Historia incydentów: zdarzenie w placówce lub w podmiocie o podobnym profilu jest przesłanką do wzmocnienia szkoleń w danym obszarze, a nie do oczekiwania na kolejny zaplanowany termin.
- Zmiany w systemach: wdrożenie nowego systemu, zmiana sposobu uwierzytelniania albo uruchomienie pracy zdalnej tworzą nowe sytuacje, których poprzednie szkolenie nie obejmowało.
- Wyniki poprzedniego cyklu: obszar tematyczny wypadający słabiej niż pozostałe wskazuje, gdzie powtórka jest potrzebna szybciej. To najtańszy sposób podnoszenia skuteczności, bo dotyczy jednego modułu, nie całego programu.
Dlaczego roczny cykl szkoleń z cyberbezpieczeństwa przegrywa z arytmetyką?
Problem z jednym szkoleniem rocznie nie jest problemem formalnym, lecz rachunkowym. Placówka zatrudniająca 600 osób przy rotacji na poziomie dwunastu procent wymienia w ciągu roku około 70 osób. Jeśli szkolenie odbyło się w styczniu, w grudniu tej samej dokumentacji nie obejmuje już kilkudziesięciu pracowników, a część z nich pracuje na stanowiskach z pełnym dostępem do danych pacjentów od pierwszego dnia.
Druga część rachunku dotyczy trwałości wiedzy. Umiejętność rozpoznawania podejrzanej wiadomości opiera się na czujności, nie na zapamiętanej regule, i słabnie znacznie szybciej niż wiedza proceduralna. Po kilkunastu miesiącach bez kontaktu z tematem rozpoznawalność typowych schematów wraca w okolice punktu wyjścia. Szkolenia cykliczne ustawa o KSC traktuje więc nie jako formalność, lecz jako warunek skuteczności samego środka.
Trzecia rzecz to tempo zmian po stronie atakujących. Metody wyłudzania danych uwierzytelniających zmieniają się w cyklu miesięcy, a materiał przygotowany rok wcześniej opisuje część schematów, które zostały już zastąpione. Szerszy kontekst obowiązków, w które wpisują się szkolenia, opisaliśmy we wpisie o tym, z czego składa się wdrożenie NIS 2 w szpitalu.
Model harmonogramu szkolenia w placówce medycznej na dwanaście miesięcy
Poniższy układ sprawdza się w placówkach, które prowadzą program w formule krótkich modułów. Kolumna trzecia jest tu najważniejsza. Pokazuje, jaki dokument powstaje na każdym etapie, żeby rejestr uzupełniał się na bieżąco, a nie był odtwarzany przed kontrolą.
Okres | Działanie | Dowód trafiający do rejestru |
|---|---|---|
Tydzień 1 | Komunikat dyrekcji, uruchomienie dostępów, wskazanie terminu ukończenia | Data uruchomienia, lista uczestników z podziałem na grupy zawodowe |
Tygodnie 2–6 | Moduły podstawowe: zagrożenia, uwierzytelnianie | Raport ukończenia z datami, wyniki testów sprawdzających |
Tygodnie 7–12 | Moduły o rozpoznawaniu prób wyłudzenia i ochronie danych pacjenta | Raport ukończenia, zakres tematyczny modułów |
Tygodnie 13–18 | Moduły o sprzęcie, sieci oraz reagowaniu na incydent | Raport ukończenia, potwierdzenie przejścia całego programu |
Miesiąc 6 | Szkolenie kierownictwa oraz osoby, której powierzono obowiązki | Odrębne potwierdzenia udziału, wyodrębnione z rejestru zespołu |
Miesiąc 9 | Powtórka modułu o najsłabszym wyniku w skali placówki | Raport porównawczy przed i po powtórce |
Miesiąc 12 | Przegląd roczny: aktualizacja treści, korekta cyklu na kolejny rok | Protokół przeglądu, zestawienie roczne dla całej placówki |
Na bieżąco | Włączanie nowych pracowników do cyklu przy zakładaniu kont | Indywidualne daty rozpoczęcia i ukończenia programu |
Dwa elementy tego modelu bywają pomijane. Przegląd roczny jest dokumentem, który uzasadnia przyjętą częstotliwość szkoleń NIS 2 na kolejny rok. Bez niego cykl wygląda jak przypadkowy. Wiersz „na bieżąco” rozwiązuje natomiast problem, którego nie da się nadrobić: pracownik zatrudniony w lutym nie powinien czekać do stycznia na wejście do programu szkoleniowego.
Wskazówka Coongi: Powiąż terminy szkolenia z rytmem, który w placówce już działa. Zamiast budować osobny harmonogram, warto przypiąć cykl do procesów, które dział kadr prowadzi mimo wszystko: szkoleń BHP, przeglądów okresowych, procedury zatrudniania. Terminy pilnują się wtedy same, a rejestr szkoleń powstaje obok rejestrów już prowadzonych, nie zamiast nich. Placówki, które tego nie zrobiły, najczęściej tracą nie pierwszy cykl, lecz drugi, kiedy znika efekt nowości, a nikt nie ma przypisanego zadania przypominania o terminach.
Kto w placówce pilnuje terminów szkoleń z cyberbezpieczeństwa?
Najczęstsza przyczyna przerwanej cykliczności nie jest merytoryczna ani budżetowa. Polega na tym, że pilnowanie terminów nie zostało nikomu przypisane, a dział informatyczny zakłada, że robią to kadry, kadry zaś, że dział informatyczny. Podział, który się sprawdza, wygląda następująco:
- Kierownik podmiotu: odpowiada za całość obowiązku i nie przenosi tej odpowiedzialności przez powierzenie zadań innej osobie. Do niego należy komunikat otwierający cykl.
- Kadry: włączają szkolenie do procedury zatrudniania i pilnują, żeby nowa osoba weszła do programu w pierwszych tygodniach pracy.
- Inspektor ochrony danych: monitoruje realizację i kompletność rejestru; zakres szkolenia pokrywa się częściowo z jego własnymi zadaniami dotyczącymi świadomości personelu.
- Dział informatyczny: obsługuje konta i dostępy, ale nie powinien być właścicielem procesu ani autorem przypomnień do zespołów klinicznych.
Dokumentowanie szkoleń NIS 2. Co musi znaleźć się w rejestrze?
Rejestr jest jedynym dowodem, jakim placówka dysponuje podczas kontroli. Cztery pozycje są niezbędne, piąta rozstrzyga o tym, czy da się wykazać cykliczność:
- Lista uczestników z datą: potwierdzenie, że szkolenie faktycznie się odbyło, a nie zostało jedynie zaplanowane. Podział na grupy zawodowe pozwala wykazać, że obowiązkiem objęto cały personel, nie wybrane komórki.
- Zakres tematyczny modułu: dowód, że treść odpowiadała realnym zagrożeniom, a nie była ogólnikowa. Dla podmiotu ważnego będącego podmiotem publicznym przepisy wymieniają obszary wprost: rodzaje cyberzagrożeń, podstawowe zasady cyberhigieny, reagowanie na incydent oraz świadomość skutków naruszenia zasad bezpieczeństwa informacji.
- Potwierdzenie ukończenia: dowód, że uczestnik przeszedł program, a nie tylko został do niego zapisany. To rozróżnienie decyduje o liczbie osób objętych wykazaną zgodnością.
- Wynik sprawdzenia wiedzy: nie jest wymogiem powszechnym, ale dla podmiotu ważnego będącego podmiotem publicznym przepisy przewidują testowanie zasad cyberhigieny po stronie pracowników. Niezależnie od podstawy prawnej wynik testu jest mocniejszym dowodem niż sama obecność.
- Historia szkoleń w czasie: zestawienie kolejnych cykli obok siebie. Bez niego można wykazać jedno szkolenie, ale nie cykliczność, której wymaga ustawa.
Rejestr prowadzony na arkuszu kalkulacyjnym spełnia wymóg formalny, dopóki ktoś go aktualizuje. Ryzyko polega na tym, że luki w takim zestawieniu ujawniają się dopiero podczas kontroli. Pytania, którymi warto to sprawdzić wcześniej, zebraliśmy w teście gotowości szpitala na kontrolę NIS 2.
Jak nadrobić zaległości, gdy szkolenia prowadzono nieregularnie?
To sytuacja większości placówek, więc warto powiedzieć wprost: wsteczna cykliczność nie istnieje. Szkolenia, które się nie odbyły, nie dają się udokumentować, a próba uzupełnienia rejestru po fakcie jest ryzykiem znacznie poważniejszym niż sama luka.
Sensowna ścieżka wygląda inaczej. Dokumentowanie szkoleń NIS 2 zaczyna się wtedy od zestawienia stanu faktycznego: co, kiedy i dla kogo się odbyło, wraz z zaznaczeniem, czego nie da się potwierdzić. Następnie ustalenie cyklu na przyszłość wraz z uzasadnieniem opartym na analizie ryzyka. Na końcu uruchomienie pierwszego pełnego cyklu z datą początkową wskazaną w dokumencie.
Taki zestaw pokazuje organowi nadzoru placówkę, która stan rozpoznała i uporządkowała, a nie taką, która próbuje ukryć lukę. Podejście do rozłożenia prac w czasie omawiamy szerzej we wpisie o tym, ile trwa wdrożenie NIS 2 w szpitalu. Jedna uwaga jest tu stała: zaległości w obszarze edukacji nie da się nadrobić w dwa czy trzy miesiące, bo cykliczność powstaje przez powtórzenie, nie przez intensywność.
Jak platforma szkoleniowa pilnuje częstotliwości i dokumentacji?
Opisane wyżej dwa problemy, czyli utrzymanie cyklu oraz kompletność rejestru w modelu szkoleń stacjonarnych rozwiązuje się osobno i ręcznie. Program prowadzony w formule krótkich modułów rozwiązuje je łącznie: odpowiedź na pytanie, jak często szkolić personel z cyberbezpieczeństwa NIS 2, wynika z samej konstrukcji programu, a każde ukończenie modułu zapisuje się w dokumentacji automatycznie, z datą i zakresem tematycznym. Tak działa nasza platforma szkoleniowa z cyberbezpieczeństwa dla placówek medycznych.
Dla dyrekcji oznacza to trzy rzeczy. Rejestr jest kompletny bez zbierania danych po oddziałach. Nowy pracownik wchodzi do cyklu przy zakładaniu konta, a nie przy najbliższej edycji szkolenia. Raport pokazuje, który obszar tematyczny wypada słabiej, co pozwala zaplanować powtórkę jednego modułu zamiast całego programu. Udział kierownictwa jest przy tym w dokumentacji wyodrębniony, zgodnie z odrębnym trybem rocznym.
Najczęściej zadawane pytania
Czy jedno szkolenie wdrożeniowe wystarczy na cały rok?
Odpowiedź zależy od grupy. Dla pozostałego personelu ustawa nie wskazuje liczby szkoleń w roku, więc formalnie jedno szkolenie może wystarczyć. Założenie to jest słuszone pod warunkiem że przyjęty cykl da się uzasadnić analizą ryzyka danej placówki. W praktyce przy rotacji personelu i tempie zmian metod ataku roczny odstęp bywa trudny do obrony. Dla kierownictwa termin jest sztywny: szkolenie raz w roku kalendarzowym, z udokumentowanym udziałem.
Kto w szpitalu odpowiada za pilnowanie terminów szkoleń?
Za całość obowiązku odpowiada kierownik podmiotu (placówki medycznej) i nie przenosi tej odpowiedzialności przez powierzenie zadań innej osobie. Bieżące monitorowanie terminów najlepiej umieścić w kadrach lub u inspektora ochrony danych, ponieważ obie te komórki prowadzą już rejestry o podobnym charakterze. Dział informatyczny obsługuje konta i dostępy, ale nie powinien być właścicielem procesu.
Czy nowi pracownicy muszą przejść szkolenie od razu, czy mogą poczekać do najbliższego cyklu?
Oczekiwanie na kolejną edycję szkolenia z cyberbezpieczeństwa tworzy okres, w którym pracownik ma dostęp do systemów bez przeszkolenia. Jednocześnie luka w dokumentacji obejmuje właśnie ten okres. Szkolenie warto włączyć do procedury zatrudniania obok szkolenia stanowiskowego, żeby dostęp do programu powstawał razem z pozostałymi uprawnieniami. Formuła krótkich modułów pozwala zrealizować je w pierwszych tygodniach pracy.
Czy da się udowodnić cykliczność szkoleń, jeśli dotąd prowadzono je nieregularnie?
Wstecz cykliczności nie da się udowodnić. Szkolenia, które się nie odbyły, nie dają się udokumentować, a uzupełnianie rejestru po fakcie jest ryzykiem poważniejszym niż sama luka. Sensowna ścieżka to zestawienie stanu faktycznego wraz ze wskazaniem, czego nie da się potwierdzić, ustalenie cyklu na przyszłość z uzasadnieniem opartym na analizie ryzyka oraz uruchomienie pierwszego pełnego cyklu z datą początkową wskazaną w dokumencie.
Ustalmy cykl szkoleń z cyberbezpieczeństwa dla Twojej placówki
Pomagamy ustalić częstotliwość adekwatną do wielkości i profilu placówki, przygotować uzasadnienie do dokumentacji oraz uruchomić program, który generuje rejestr na bieżąco.