
Wprowadź standard cyberhigieny zgodny z NIS 2, który wymaga powtarzalności, nie jednorazowego szkolenia
Szkolenia z cyberbezpieczeństwa dla personelu medycznego to jeden z obowiązkowych elementów ustawy o Krajowym Systemie Cyberbezpieczeństwa,
a nie działanie fakultatywne. Pomagamy placówkom medycznym wdrożyć gotowy program szkoleniowy wraz z pełną dokumentacją na potrzeby audytu. Cyberbezpieczeństwo w podmiotach medycznych wymaga dziś dowodów, nie deklaracji, a placówki ochrony zdrowia są kontrolowane pod tym kątem od pierwszego dnia obowiązywania przepisów.
Obowiązek prowadzenia szkoleń z cyberbezpieczeństwa wynika wprost z art. 8 ust. 1 pkt 2 ustawy o Krajowym Systemie Cyberbezpieczeństwa.
W katalogu środków technicznych i organizacyjnych, które podmioty mają obowiązek wdrożyć, edukacja z zakresu cyberbezpieczeństwa jest wskazana jako podstawowa zasada cyberhigieny.
Dyrektywa NIS 2 również zwraca uwagę na szczególną rolę szkolenia posługując się określeniem „podstawowa higiena cybernetyczna” i szkolenia
w zakresie cyberbezpieczeństwa. Zapisy unijnej dyrektywy wprost wskazują, że kierownik podmiotu zapewnia, że personel jest świadomy obowiązków z zakresu cyberbezpieczeństwa i zna wewnętrzne regulacje
w tym zakresie. Odpowiedzialność za poziom świadomości zespołu jest więc przypisana imiennie, a nie rozproszona.
Obowiązek składa się z trzech elementów i każdy z nich sprawdzany jest osobno:
To konsekwencja, która bywa dla dyrekcji szpitali zaskoczeniem. Organ nadzoru nie ocenia intencji ani jakości prowadzonych szkoleń. Zamiast tego koncentruje się na dowodach potwierdzających realne wykonanie szkoleń. Sprawdzane są cztery rzeczy:
Jednorazowe szkolenie nie buduje nawyków. Wiedza o rozpoznawaniu zagrożeń zaciera się w ciągu kilku tygodni, a rotacja personelu sprawia, że po roku część zespołu nigdy w nim nie uczestniczyła.
Prowadzenie szkoleń w formule jednorazowej daje więc zgodność punktową, a nie trwałą. Podmioty sektora ochrony zdrowia planują dziś szkolenia
w cyklu rocznym, tak jak szkolenia BHP, z tą różnicą, że treści wymagają aktualizacji częściej, bo metody ataków zmieniają się nawet kilka razy w roku.
Phishing pozostaje głównym wektorem ataków na podmioty lecznicze
i pozostałe podmioty medyczne, ponieważ jest tańszy
i skuteczniejszy niż przełamywanie zabezpieczeń technicznych.
Mechanizm jest prosty i niezależny od poziomu zabezpieczeń.
Pracownicy medyczni pracują pod presją czasu, a wiadomość podszywająca się pod wyniki badań, fakturę albo komunikat instytucji trafia do skrzynki
w środku dyżuru.
Ochrona przed phishingiem jest przy tym umiejętnością, której można się nauczyć. Phishing opiera się na kilku powtarzalnych schematach, które da się rozpoznać po krótkim treningu i w odpowiednim momencie zareagować niwelując zagrożenie na wczesnym etapie.
Warto jednak pamiętać, że zagrożenia cyfrowe zmieniają się szybciej niż programy standardowych szkoleń z cyberochrony i dlatego wartościowe szkolenie personelu placówki medycznej wymaga cyklicznej aktualizacji.
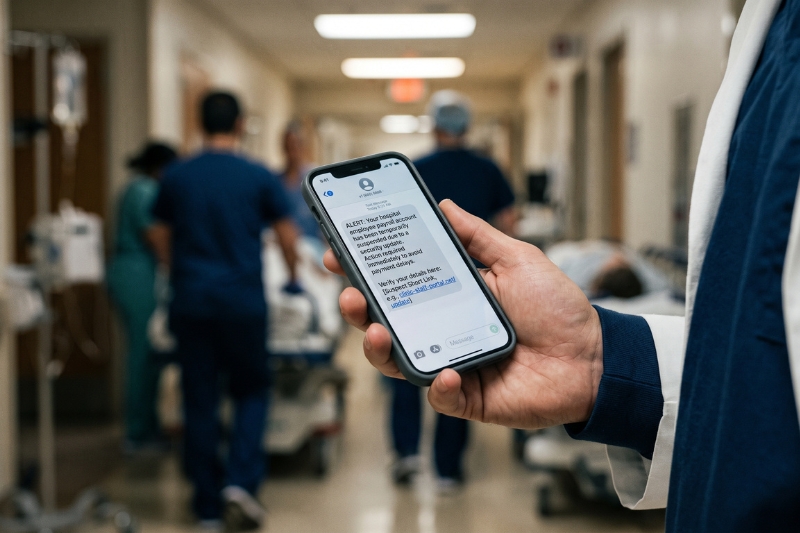
Zrozumienie stawki jest warunkiem skuteczności każdego szkolenia. Dane wrażliwe pacjentów mają na rynku przestępczym wartość wielokrotnie wyższą niż dane finansowe, ponieważ karty płatniczej nie da się porównać z historią leczenia. Pierwszą z nich można zablokować w minutę, drugiej nie zmieni się nigdy.
Dane wrażliwe pacjentów obejmują rozpoznania, wyniki badań, numery PESEL i adresy. Ochrona danych pacjentów oznacza w praktyce ochronę informacji, których nie da się wycofać z obiegu. Dane medyczne pozostają aktualne przez całe życie osoby, której dotyczą. Kradzież danych medycznych prowadzi więc nie tylko do naruszenia ochrony danych, ale też do szantażu wymierzonego bezpośrednio w pacjentów. Zatem ochrona danych medycznych ma tu wymiar podwójny: prawny i ludzki.
Szkolenia z cyberbezpieczeństwa dla personelu medycznego obejmują sześć modułów prowadzących od zrozumienia zagrożeń do umiejętności reakcji. Każdy moduł opiera się na sytuacjach, które zdarzają się w placówkach medycznych, a nie na przykładach z sektora finansowego czy przemysłu.
Moduł | Czego dotyczy |
|---|---|
1. Krajobraz zagrożeń | Jak w praktyce wygląda atak na szpital, kto i dlaczego atakuje podmioty medyczne, jaka jest wartość danych medycznych na rynku przestępczym
|
2. Bezpieczne hasła i logowanie | Eliminacja najczęstszych złych nawyków: kont współdzielonych, haseł zapisanych przy stanowisku, sesji pozostawionych bez blokady |
3. Rozpoznawanie phishingu i manipulacji | Phishing i jego odmiany: techniki wyłudzania danych uwierzytelniających, podszywanie się pod instytucje i kontrahentów, sygnały ostrzegawcze w wiadomościach |
4. Ochrona danych pacjenta w codziennej pracy | Zabezpieczanie danych medycznych przy obiegu dokumentacji, konsultacjach i przekazywaniu wyników; bezpieczeństwo danych pacjentów oraz wymogi wynikające z ochrony danych osobowych |
5. Bezpieczne korzystanie ze sprzętu i sieci | Bezpieczne korzystanie z urządzeń służbowych, nośników i sieci szpitalnej; dlaczego prywatny sprzęt wyprowadza dane osobowe poza kontrolę placówki i jak działają systemy przechowujące dane pacjentów |
6. Reakcja na incydent | Rozpoznawanie i zgłaszanie incydentów, procedury zgłaszania incydentów bezpieczeństwa oraz utrzymanie ciągłości pracy w trakcie zdarzenia |
Zakres opracowanego szkolenia obejmuje dwie warstwy: wiedzę o zagrożeniach oraz techniki ochrony danych stosowane w codziennej pracy wszystkich pracowników placówek medycznych. Bezpieczeństwo danych pacjentów pozostaje celem nadrzędnym, a techniki ochrony danych są swoistym narzędziem do jego osiągnięcia.
Stworzony program szkolenia z cyberbezpieczeństwa obejmuje wszystkie sytuacje, w których personel medyczny, jak i administracyjny jednostek ochrony zdrowia styka się z danymi wrażliwymi, ponieważ bezpieczeństwo danych naruszane jest najczęściej przy czynnościach rutynowych, a nie w okolicznościach wyjątkowych.
Zgłaszanie incydentów bezpieczeństwa działa tylko wtedy, gdy personel potrafi odpowiedzieć na trzy pytania:
Rozpoznawanie i zgłaszanie incydentów to jedyny element całego systemu, który zależy wprost od reakcji człowieka, a nie od konfiguracji systemu. Zależność jest prosta: nierozpoznany incydent pozostaje niezgłoszony, a niezgłoszony — nieobsłużony.
Dwie konsekwencje mają wymiar finansowy. Większość zdarzeń w placówkach to incydenty o niewielkiej skali, wykryte na czas właśnie dzięki czujności personelu — czyli najtańszym możliwym mechanizmem wykrywania. Z drugiej strony zgłoszenie po terminie stanowi osobne naruszenie, niezależne od samego zdarzenia; placówka odpowiada wtedy za opóźnienie nawet wtedy, gdy incydent obsłużyła prawidłowo.
Konsultantem merytorycznym programu jest Niebezpiecznik.pl, co przekłada się na aktualność opisywanych zagrożeń cyfrowych oraz na to, że obszar cyberbezpieczeństwa opisany jest praktycznie, a nie akademicko — treści odzwierciedlają metody stosowane obecnie, a nie sprzed kilku lat.
Zakres podmiotów medycznych objętych obowiązkiem jest szeroki — obejmuje szpitale, przychodnie i pozostałe podmioty lecznicze spełniające kryteria wielkości, w tym placówki, które przed nowelizacją nie miały w tym obszarze żadnych zadań. Równie szeroki jest zakres osób wewnątrz samej placówki.
Tu pojawia się najczęstszy błąd w planowaniu: ograniczenie programu do personelu medycznego. Szkolenie zapewni personelowi medycznemu podstawy, ale obowiązek nie kończy się na lekarzach i pielęgniarkach. Atak trafia tam, gdzie zabezpieczenie jest najsłabsze, a nie tam, gdzie dane są najcenniejsze — a najsłabszym punktem bywa stanowisko, o którym w planie szkoleń nikt nie pomyślał.
Dlatego wszystkie grupy pracują na tych samych modułach. Szkolenie zapewni personelowi wspólny język i te same odruchy niezależnie od stanowiska, a w sytuacji incydentu — pewność, jak zareagować. Osobne ścieżki dla każdej grupy zawodowej kosztują więcej i tworzą luki dokładnie tam, gdzie zespoły się stykają.
To najliczniejsza grupa i jednocześnie ta, dla której wiedza personelu medycznego przekłada się najszybciej na bezpieczeństwo pacjenta.
Stanowiska najbardziej narażone na kontakt z osobami z zewnątrz, a jednocześnie mające pełny wgląd w dane pacjentów.
Obszar najczęściej pomijany, a jednocześnie atrakcyjny dla atakujących ze względu na obieg faktur i systemy przechowujące dane osobowe pracowników.
Nie jako odbiorcy podstaw, lecz jako osoby odpowiedzialne za obsługę zgłoszeń od pracowników medycznych i od pozostałych zespołów i za systemy IT, w których incydenty bezpieczeństwa są rejestrowane.
Przepisy wymagają udziału kierownictwa w szkoleniach, a nie wyłącznie ich zatwierdzania. W mniejszych placówkach medycznych bywa to jedna lub dwie osoby, co ułatwia organizację.
Zarządzanie bezpieczeństwem informacji obejmuje bowiem także tych, którzy je nadzorują. Nadzór nad systemem zarządzania bezpieczeństwem należy do obowiązków kierownictwa, więc jego udział w programie szkoleń jest elementem wykazania należytej staranności. Zarządzanie ryzykiem w obszarze cyberbezpieczeństwa opiera się na tej samej zasadzie: decyzję podejmuje ten, kto odpowiada.
Przepisy traktują kierownika podmiotu inaczej niż pozostałych zatrudnionych: odpowiedzialność za wdrożenie i utrzymanie środków bezpieczeństwa jest przypisana osobowo. Kara pieniężna trafia wtedy do osoby, nie do jednostki — i jest niezależna od kary nakładanej na samą placówkę.
Kto odpowiada | Wysokość kary |
|---|---|
Kierownik podmiotu publicznego | do 100% rocznego wynagrodzenia |
Kierownik podmiotu niepublicznego | do 300% rocznego wynagrodzenia |
Podmiot kluczowy | do 10 000 000 EUR lub 2% rocznego obrotu |
Podmiot ważny | do 7 000 000 EUR lub 1,4% rocznego obrotu |
Jedna rzecz zaskakuje dyrektorów najczęściej: powierzenie obowiązków innej osobie nie przenosi odpowiedzialności. Ustawa mówi wprost, że kierownik odpowiada także wtedy, gdy część zadań albo wszystkie zostały powierzone komuś innemu za jego zgodą. Jeżeli kierownikiem jest organ wieloosobowy i nie wskazano osoby odpowiedzialnej, odpowiadają wszyscy jego członkowie.
Udział kierownictwa w szkoleniach nie jest gestem przykładu dla zespołu, lecz elementem wykazania należytej staranności. Podczas kontroli pytanie o potwierdzenie udziału dyrekcji pada zwykle przed pytaniem o frekwencję personelu — najszybciej pokazuje, czy zarządzanie bezpieczeństwem informacji funkcjonuje realnie, czy zostało zdelegowane w dół i zapomniane.
Program obejmuje oba poziomy, a udział kadry zarządzającej jest w dokumentacji wyodrębniony — można go wykazać bez przeszukiwania rejestru całej placówki. Obowiązek szkoleniowy kierownictwa ma przy tym własny rytm: raz w roku kalendarzowym, z udokumentowanym udziałem.
Sam fakt przeszkolenia zespołu nie wystarcza — liczy się możliwość wykazania tego przed organem nadzoru. Cyberbezpieczeństwo w podmiotach medycznych podlega kontroli tak samo jak dokumentacja medyczna. Właśnie dlatego zgodność w podmiotach medycznych wymaga rejestrów, a nie tylko działań. Cyberbezpieczeństwo w podmiotach medycznych ocenia się po tym, co da się pokazać. Panel dla kierownictwa odpowiada właśnie na tę potrzebę. Cyberbezpieczeństwo w podmiotach medycznych jest bowiem oceniane po dokumentach, a nie po deklaracjach.
Gotowe potwierdzenia realizacji szkoleń, z datami i zakresem tematycznym, na potrzeby kontroli
Widoczność, które zespoły lub tematy wymagają wzmocnienia — dane w czasie rzeczywistym
Wyniki prezentowane na poziomie zespołów i tematów, co buduje zaufanie zamiast atmosfery kontroli
Sygnał, gdy dany obszar tematyczny wypada słabiej niż pozostałe
Wdrożenie osób zarządzających platformą po stronie placówki, bez obciążania działu informatycznego
Największym ryzykiem projektu szkoleniowego nie jest jakość treści, lecz niska frekwencja. Placówka kupuje dostęp dla całego zespołu, po czym po kwartale okazuje się, że program ukończyła połowa uczestników. Dokumentacja obejmuje wtedy dokładnie tyle osób, ile faktycznie przeszło szkolenie, a pozostała część zespołu pozostaje poza zakresem wykazanej zgodności.
Przyczyna jest zwykle organizacyjna, nie motywacyjna. Szkolenie potraktowane jako zadanie dodatkowe, o którym pracownik ma pamiętać sam, przegrywa z obowiązkami klinicznymi. Skuteczne wdrożenia mają trzy cechy wspólne: termin ukończenia wskazany wprost, właściciela procesu po stronie kadr lub inspektora ochrony danych oraz komunikat wychodzący od dyrekcji, a nie od działu informatycznego.
Wskazanie terminu
Konkretna data zamiast sformułowania „w miarę możliwości”; przy programie w formule microlearning realny termin to zwykle cztery do sześciu tygodni.
Umocowanie formalne
Ujęcie szkolenia w obowiązkach pracowniczych na tej samej zasadzie co szkolenia BHP, co usuwa wątpliwość, czy udział jest dobrowolny.
Właściciel procesu
Jedna osoba odpowiedzialna za monitorowanie postępów i przypominanie zespołom, które odstają; panel raportowania pokazuje to bez konieczności zbierania informacji ręcznie.
Komunikacja od kierownictwa
Wyjaśnienie, że obowiązek wynika z przepisów i dotyczy również dyrekcji, zmienia odbiór szkolenia z kontroli w działanie wspólne.
Wzmocnienie punktowe
Jeśli raport pokazuje słabszy wynik w konkretnym obszarze tematycznym lub zespole, tańsze jest powtórzenie jednego modułu niż całego programu.
Wiele placówek ma już jakąś formę szkolenia online — najczęściej moduł dotyczący ochrony danych osobowych, kupiony przy okazji wdrożenia RODO. Pojawia się więc uzasadnione pytanie, czy nie wystarczy on do wykazania zgodności. Zwykle nie wystarcza, i to z trzech powodów, które warto sprawdzić w posiadanym rozwiązaniu.
Szkolenie z ochrony danych osobowych opisuje zasady przetwarzania i prawa osób, których dane dotyczą, natomiast przepisy o cyberbezpieczeństwie wymagają wiedzy operacyjnej: rozpoznawania prób wyłudzenia danych uwierzytelniających, zasad korzystania ze sprzętu i sieci oraz procedury zgłaszania incydentów. To dwa różne zestawy umiejętności i pierwszy nie zastępuje drugiego.
Metody ataków zmieniają się w cyklu miesięcy, a typowy kurs kupowany jednorazowo pozostaje w wersji z dnia zakupu. Materiał opisujący zagrożenia sprzed kilku lat formalnie istnieje, ale nie przygotowuje na to, co personel faktycznie zobaczy w skrzynce. Program aktualizowany w ramach subskrypcji nie ma tego problemu.
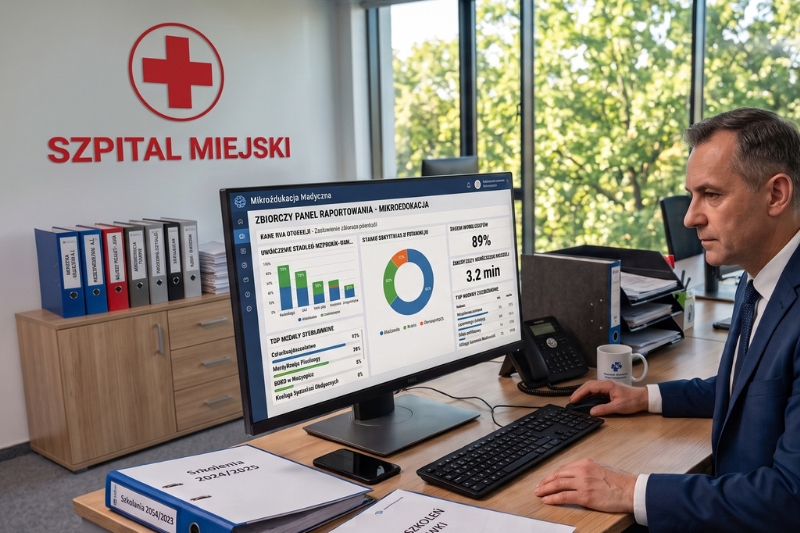
Kurs bez rejestru ukończeń, dat i zakresu tematycznego nie stanowi dowodu podczas kontroli. Jeśli posiadane rozwiązanie generuje wyłącznie certyfikat dla uczestnika, po stronie placówki nie powstaje nic, co dałoby się przedstawić organowi nadzoru w formie zbiorczej.
Jeżeli dotychczasowe szkolenie spełnia wszystkie trzy warunki, nie ma powodu go zmieniać. Jeżeli nie spełnia żadnego, jego wartość dowodowa jest bliska zeru, choć koszt został już poniesiony.
Szkolenia nie funkcjonują w oderwaniu od pozostałych obowiązków. Ustawa wymaga wdrożenia systemu zarządzania bezpieczeństwem informacji, a edukacja personelu jest w nim jedną z pozycji katalogu — obok analizy ryzyka, kontroli dostępu, ciągłości działania i procedur reagowania na incydenty.
Różnica między tymi pozycjami polega na tym, czym każda z nich się rozlicza:
Ostatni punkt ma znaczenie przy planowaniu. Brakującą politykę można napisać w tydzień przed kontrolą; brakującego szkolenia sprzed dwóch lat nie da się uzupełnić wstecz. Bezpieczeństwo informacji obejmuje tu zarówno dane medyczne, jak i dokumentację administracyjną, a program szkoleń dostarcza dowodów do obu obszarów.
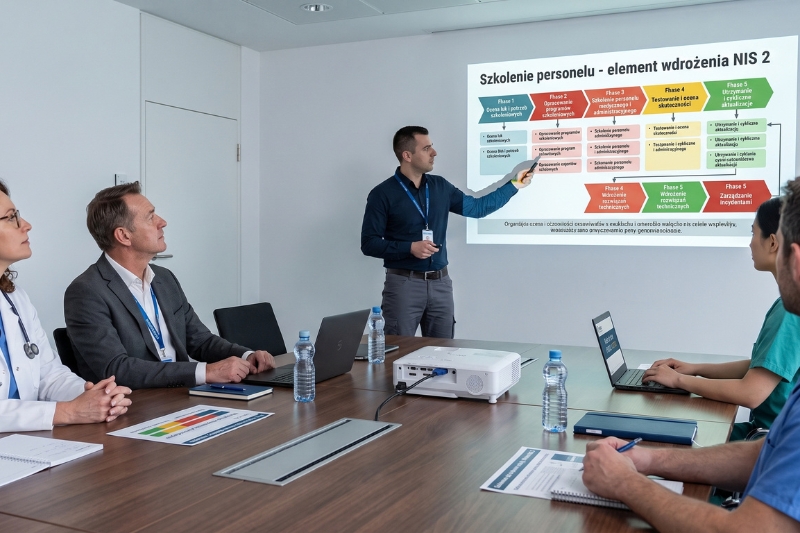
Szkolenia z cyberbezpieczeństwa dla personelu medycznego są jednym z elementów zgodności, a nie jej całością. Przepisy wymagają również analizy ryzyka, zabezpieczeń technicznych, procedur ciągłości działania i monitorowania. Zakres cyberbezpieczeństwa IT obejmuje więc obszary techniczne i organizacyjne, a nie wyłącznie edukację. Zakres ochrony danych trzeba przy tym opisać w dokumentacji, żeby dało się go zweryfikować. Pełny zakres prac opisaliśmy na stronie poświęconej wdrożeniu NIS 2 w szpitalu.
Logika współpracy wygląda następująco. Bezpłatna diagnoza pokazuje, czy luka szkoleniowa jest w danej placówce priorytetem, czy pilniejsze są inne obszary. Jeśli szkolenia znajdą się wysoko na liście, program wdrażany jest jako samodzielny element. Pozostałe obszary — technologia, procedury, audyty bezpieczeństwa i monitoring — realizujemy równolegle albo w kolejnych etapach. Cykliczne audyty bezpieczeństwa weryfikują przy tym, czy zakres ochrony zdrowia w wymiarze cyfrowym faktycznie odpowiada deklaracjom.
Program szkoleniowy można też wdrożyć niezależnie, bez pozostałych elementów. Taka decyzja bywa uzasadniona, gdy placówka ma uporządkowaną infrastrukturę, a zaległość dotyczy wyłącznie obszaru edukacji personelu.
Tak. Program działa jako samodzielny produkt i nie wymaga korzystania z pozostałych usług. Wdrożenie niezależne ma sens szczególnie wtedy, gdy placówka ma uporządkowane obszary techniczne, a zaległość dotyczy wyłącznie edukacji zespołu. Z tej ścieżki korzystają zarówno szpitale, jak i mniejsze placówki medyczne oraz podmioty lecznicze o profilu ambulatoryjnym.
Od decyzji do udostępnienia programu uczestnikom mija zwykle kilka dni roboczych. Uruchomienie nie wymaga integracji z systemami medycznymi ani zmian w infrastrukturze, więc nie angażuje działu informatycznego poza etapem konfiguracji kont.
Raportowanie prowadzone jest na poziomie zespołów i obszarów tematycznych, bez prezentowania wyników pojedynczych osób. Takie podejście buduje zaufanie personelu i zapobiega traktowaniu szkolenia jako narzędzia oceny pracowniczej. Uczestnicy szkolenia widzą wyłącznie własne postępy.
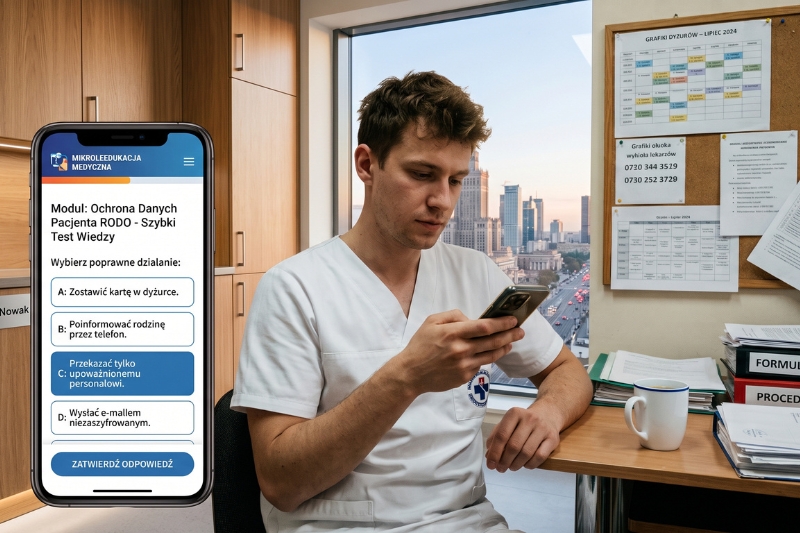
Tak, dostęp jest całodobowy, a lekcje mają krótką formę, więc uczestnik szkolenia może realizować je we własnym tempie. Formuła microlearningu została dobrana właśnie pod pracę zmianową i rotację zespołów, typową dla podmiotów medycznych.
Tak. Przepisy przypisują odpowiedzialność za wdrożenie środków bezpieczeństwa osobowo kierownikowi podmiotu, a kara pieniężna za jej niewykonanie sięga 100% rocznego wynagrodzenia w podmiocie publicznym i 300% w podmiocie niepublicznym. Udział kadry zarządzającej jest w dokumentacji wyodrębniony, więc można go wykazać osobno podczas kontroli.
Przy typowej liczbie pracowników roczna opłata mieści się zwykle poniżej progu stosowania prawa zamówień publicznych, co pozwala przeprowadzić zakup w trybie wewnętrznego zapytania ofertowego. Decyduje jednak wartość zamówienia oraz wewnętrzny regulamin udzielania zamówień obowiązujący w danej jednostce. Pomagamy przygotować opis przedmiotu zamówienia niezależnie od wybranego trybu.
Zwykle nie wystarcza. Szkolenie dotyczące ochrony danych osobowych opisuje zasady przetwarzania, natomiast przepisy o cyberbezpieczeństwie wymagają wiedzy operacyjnej: rozpoznawania prób wyłudzenia danych uwierzytelniających, zasad korzystania ze sprzętu i sieci oraz procedury zgłaszania incydentów. Program obejmujący oba zakresy obsługuje jednocześnie obowiązki wynikające z ochrony danych osobowych i z przepisów o cyberbezpieczeństwie.
Dane uczestników przetwarzane są w infrastrukturze zlokalizowanej na terenie Unii Europejskiej, a placówka zawiera umowę powierzenia przetwarzania danych osobowych. Platforma nie łączy się z systemami medycznymi i nie przetwarza danych klinicznych ani danych pacjentów.
Co dalej?
To nie technologie są złe, a sposób ich wdrażania.
Dlatego skupiamy się na jak najlepszym wdrożeniu rozwiązań,
które są dopasowane do potrzeb i możliwości naszych klientów.