
Gdzie szpital jest najbardziej narażony na cyberatak? Mapa ośmiu punktów styku
- Pytanie, gdzie szpital jest najbardziej narażony na cyberatak, ma odpowiedź inną, niż zakłada większość dyrekcji: punktem wejścia rzadko jest serwerownia, a zwykle stanowisko dostępne fizycznie lub obsługiwane pod presją czasu.
- Osiem obszarów wymaga ochrony jednocześnie, ponieważ napastnik wybiera najsłabszy, a nie najbardziej oczywisty.
- Kara dla podmiotu kluczowego sięga 10 000 000 EUR lub 2% rocznego obrotu, a dla kierownika podmiotu publicznego 100% rocznego wynagrodzenia.
Spis treści
- Gdzie szpital jest najbardziej narażony na cyberatak?
- Dlaczego punktowe inwestycje nie wystarczają?
- Które osiem obszarów tworzy powierzchnię ataku w szpitalu?
- 1. Rejestracja i stanowiska ogólnodostępne
- 2. Szpitalny Oddział Ratunkowy
- 3. Pracownia obrazowa i laboratorium
- 4. Aparatura medyczna podłączona do sieci szpitala
- 5. Administracja, kadry i finanse
- 6. Dostawcy i dostęp serwisowy
- 7. Kopie zapasowe i zdolność odtworzenia
- 8. Poziom zarządczy
- W jakiej kolejności zabezpieczać te obszary?
- Najczęściej zadawane pytania
- Który punkt styku w tej placówce wymaga działania najpilniej?
Gdzie szpital jest najbardziej narażony na cyberatak?
Szpital jest najbardziej narażony na cyberatak w miejscach dostępnych fizycznie i obsługiwanych pod presją czasu: w rejestracji, na Szpitalnym Oddziale Ratunkowym oraz w działach administracyjnych. Zaawansowane włamania na serwery stanowią margines zdarzeń, ponieważ przejęcie danych uwierzytelniających pracownika jest tańsze i szybsze niż pokonanie zabezpieczeń infrastruktury.
Typowa sytuacja wygląda tak: placówka inwestuje w zabezpieczenie obszaru, który uznała za najbardziej wrażliwy najczęściej jest to system z dokumentacją medyczną. Decyzja jest trafna, budżet wydany sensownie. Zdarzenie przychodzi jednak zupełnie innym wejściem, o którym w analizie nie było mowy, bo nikt nie uznał go za istotne.
Poniższa mapa porządkuje osiem obszarów, w których powstają realne punkty wejścia. Każdy opisujemy skrótowo, z odesłaniem do tekstu rozwijającego temat. Celem tego artykułu jest uporządkowanie całości, a nie zastąpienie analiz szczegółowych.
Dlaczego punktowe inwestycje nie wystarczają?
Napastnik nie szuka najlepiej chronionego wejścia. Szuka najsłabszego. Ta jedna zasada wyjaśnia, dlaczego zakup pojedynczego zabezpieczenia rzadko zmienia poziom ryzyka placówki. Takie podejście do kwestii przeciwdziałania zagrożeniom sprowadza się do sytuacji, w której poprzeczka udanego ataku zostaje podniesiona w jednym miejscu i przesuwa ruch ataków do pozostałych siedmiu.
Przykład, który dobrze to pokazuje. Szpital wdraża dwuetapową weryfikację logowania do systemu z dokumentacją medyczną. Decyzja słuszna, dostęp do danych pacjentów zabezpieczony lepiej niż w większości placówek. Kilka miesięcy później do księgowości trafia faktura od znanego dostawcy, ze zmienionym numerem rachunku. Nikt nie musiał pokonywać uwierzytelniania, ponieważ zdarzenie nie prowadziło przez system medyczny. Przelew wychodzi zatwierdzony zgodnie z obowiązującą procedurą.
Zabezpieczenie zadziałało dokładnie tam, gdzie je zainstalowano i nigdzie indziej. Nie jest to zarzut wobec takiej placówki. Tak wygląda skutek każdej decyzji punktowej, niezależnie od tego, jak trafnie wybrano obszar.
Stąd wymóg proporcjonalności w przepisach: środki mają odpowiadać ryzyku i pokrywać całą powierzchnię, a nie jej fragment. Pełny katalog obowiązków wynikających z przepisów zebraliśmy we wpisie o najważniejszych wymogach NIS 2 dla szpitala.
Które osiem obszarów tworzy powierzchnię ataku w szpitalu?
Kolejność odpowiada drodze, jaką pokonuje napastnik: od miejsc dostępnych z zewnątrz, przez obszary wewnętrzne, aż po poziom decyzyjny.
1. Rejestracja i stanowiska ogólnodostępne
Komputer przy okienku rejestracji stoi w przestrzeni dostępnej dla każdego, kto wejdzie do budynku. Niezablokowany ekran, otwarte porty USB i widoczna klawiatura tworzą punkt wejścia, który nie wymaga od napastnika żadnych kompetencji technicznych. Wystarczy chwila nieuwagi przy obsłudze kolejki, a kolejka pacjentów jest tu okolicznością stałą, nie wyjątkiem. Nawyki chroniące ten obszar opisaliśmy w tekście o cyberhigienie personelu medycznego.
2. Szpitalny Oddział Ratunkowy
Na SOR pracuje się w tempie, które wyklucza ceremoniał. Terminale bywają współdzielone, sesje pozostają otwarte między pacjentami, a wylogowanie przegrywa z kolejnym przyjęciem. Nie jest to kwestia niedbalstwa, lecz warunków pracy i tak też trzeba projektować zabezpieczenia dla tego obszaru. Perspektywę zespołu opisuje wpis o wdrożeniu NIS 2 oczami personelu.
3. Pracownia obrazowa i laboratorium
Obszary regularnie pomijane w analizach ryzyka, choć przetwarzają dane wpływające bezpośrednio na decyzje kliniczne. Pominięcie tego obszaru ma zwykle prostą przyczynę: te systemy kupowano osobno, w innych latach i często poza działem informatycznym. Systemy laboratoryjne i obrazowe bywają starsze od systemu dziedzinowego, mają własnych dostawców i własne kanały wymiany danych. Miejsce tych systemów w pełnym zakresie prac opisaliśmy we wpisie o zakresie wdrożenia NIS 2 w szpitalu.
4. Aparatura medyczna podłączona do sieci szpitala
Tomograf, rezonans, pompy infuzyjne i monitory pracują w cyklu życia liczonym w kilkunastu latach, często na systemach bez wsparcia producenta. Aktualizacja bywa niemożliwa, ponieważ unieważniłaby dopuszczenie wyrobu medycznego do użytku.
Jedynym skutecznym rozwiązaniem pozostaje wydzielenie tych urządzeń w osobnym segmencie sieci i monitorowanie ich zachowania, a nie próba łatania oprogramowania.
Scenariusz spotykany w placówkach wygląda tak: dział informatyczny przygotowuje inwentaryzację zasobów i aparatura w niej nie występuje. Nie z powodu przeoczenia. Tomograf i pompy infuzyjne podlegają działowi technicznemu albo bezpośrednio oddziałowi, więc nigdy nie były zasobem informatycznym.
Przy analizie ryzyka powstaje wtedy luka, której nikt nie widzi, bo każdy dział patrzy na własny rejestr. Punkt styku bierze się więc nie z technologii, lecz z podziału kompetencji i dlatego pierwszym działaniem w tym obszarze jest zwykle jedno spotkanie dwóch działów, nie zakup narzędzia.
5. Administracja, kadry i finanse
Przykład z praktyki. Pracownik kadr otwiera załącznik z wiadomości wyglądającej jak korespondencja z instytucji, z którą dział kontaktuje się regularnie. Dokument się nie otwiera, więc sprawa zostaje uznana za błąd techniczny i nikt jej nie zgłasza.
Dostęp do konta tej osoby jest jednak wart więcej, niż wygląda. Daje pocztę, systemy kadrowe i obieg dokumentów, a stamtąd drogę do pozostałych obszarów sieci (bez pokonywania jakiegokolwiek zabezpieczenia technicznego). Drugim wariantem jest faktura od znanego dostawcy ze zmienionym numerem rachunku, kierowana do księgowości, która przetwarza dokumenty od dziesiątek kontrahentów.
Obszar ten bywa pomijany nie przez zaniedbanie, lecz dlatego, że uwaga placówek słusznie koncentruje się najpierw na części klinicznej. Skutek jest jednak taki, że najtańsze wejście zostaje najdłużej bez nadzoru. Mechanizmy takich ataków opisaliśmy w tekście o phishingu w szpitalu a dyrektywie NIS 2.
6. Dostawcy i dostęp serwisowy
W praktyce dzieje się tak: połączenie zdalne dla serwisu zostaje uruchomione przy wdrożeniu systemu, żeby skrócić czas reakcji na awarię. Rozwiązanie sensowne i zgodne z interesem placówki. Po kilku latach nikt już nie pamięta, kto je zakładał, ile osób po stronie dostawcy z niego korzysta ani czy ktokolwiek rejestruje te sesje.
Firmy serwisujące systemy i aparaturę medyczną mają zwykle uprawnienia szersze niż własny personel placówki, a umowy z nimi należą do najtańszych w całym zestawieniu. Pytanie kontrolne jest proste: czy placówka potrafi odtworzyć, kto i kiedy łączył się z jej systemami w ostatnim kwartale. Kryteria oceny wykonawców i dostawców zebraliśmy we wpisie o tym, jak wybrać firmę do wdrożenia NIS 2.
7. Kopie zapasowe i zdolność odtworzenia
Ten punkt styku nie dotyczy wejścia, lecz skutków. Problemem rzadko jest brak kopii. Problemem jest brak testu odtworzenia i nieznajomość czasu powrotu systemów do pracy. Kopia, której nigdy nie przywracano, pozostaje założeniem.
8. Poziom zarządczy
Ostatni punkt styku decyduje o wszystkich pozostałych. Niezatwierdzona analiza ryzyka, nieprzypisana odpowiedzialność i brak decyzji budżetowej sprawiają, że siedem wcześniejszych obszarów pozostaje bez właściciela. Przepisy wiążą te obowiązki z kierownictwem podmiotu.
W jakiej kolejności zabezpieczać te obszary?
Odpowiedź na pytanie, gdzie szpital jest najbardziej narażony na cyberatak, będzie inna dla każdej placówki i to jest sedno tej mapy. Ośmiu obszarów nie zabezpiecza się jednocześnie i nikt tego nie oczekuje. Kolejność wynika z analizy ryzyka konkretnej placówki, a nie z długości listy. Inny obszar będzie priorytetem w szpitalu powiatowym, inny w klinicznym.
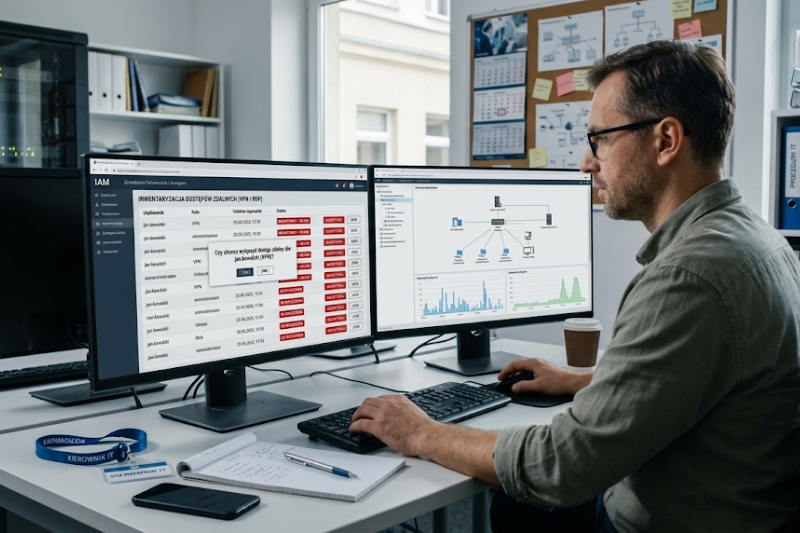
Dwa działania warto jednak wykonać niezależnie od wyniku analizy, ponieważ nie wymagają budżetu ani postępowania zakupowego. Pierwsze: spisanie procedury zgłaszania incydentów z przypisanymi funkcjami. Drugie: inwentaryzacja dostępów zdalnych i wyłączenie tych nieużywanych.
Pozostałe obszary porządkuje diagnoza stanu faktycznego. Przebieg całego procesu od oceny punktu wyjścia po utrzymanie zgodności opisaliśmy na stronie poświęconej wdrożeniu NIS 2 w szpitalu.
Najczęściej zadawane pytania
Który punkt styku jest w polskich szpitalach najsłabszy?
Nie dysponujemy danymi pozwalającymi ustawić te obszary w kolejności, bo wymagałoby to badania na reprezentatywnej próbie placówek. Z samej konstrukcji ryzyka wynika natomiast, że dwa obszary bywają zaniedbane najczęściej. Dostępy zdalne dostawców, ponieważ rzadko podlegają rejestracji i okresowym przeglądom, a uprawnienia serwisanta bywają szersze niż własnego personelu. Oraz dział administracyjny, ponieważ uwaga placówek koncentruje się na części klinicznej, przez co księgowość i kadry pozostają poza zakresem szkoleń. W konkretnej placówce rozstrzyga jednak wyłącznie analiza ryzyka.
Czy zabezpieczenie wszystkich ośmiu obszarów jest wykonalne w rok?
Tak, przy założeniu, że prace zaczynają się od analizy, a nie od zakupów. Część obszarów wymaga wyłącznie decyzji organizacyjnych i uporządkowania uprawnień. Kosztowne pozostają zwykle dwa: segmentacja sieci obejmująca aparaturę oraz uruchomienie stałego monitoringu.
Czy mały szpital powiatowy jest mniej narażony niż kliniczny?
Nie, choć z innego powodu, niż mogłoby się wydawać. Powierzchnia ataku jest w mniejszej placówce węższa, ale zasoby na obronę również, a to oznacza, że stosunek jednego do drugiego nie musi być korzystniejszy. Większość ataków na podmioty medyczne nie jest przy tym kierowana na konkretny szpital z nazwy: kampanie z wiadomościami podszywającymi się pod instytucje rozsyłane są masowo, więc szpital powiatowy otrzymuje je na tej samej zasadzie co kliniczny. Różnica dotyczy nie liczby prób, lecz tego, ile z nich zostanie rozpoznanych.
Od czego zacząć, jeśli budżet pozwala tylko na jeden obszar?
Od kopii zapasowych i przetestowania odtworzenia systemów krytycznych. Ten obszar nie zapobiega atakowi, ale ogranicza jego skutki najbardziej ze wszystkich ośmiu i jako jedyny decyduje o tym, czy placówka wróci do pracy w godzinach, czy w tygodniach.
Który punkt styku w tej placówce wymaga działania najpilniej?
Ośmiu obszarów nie zabezpieczy zakup jednego narzędzia. Bezpłatna diagnoza trwa 1–2 godziny i kończy się raportem wskazującym, gdzie w konkretnej placówce ryzyko jest największe i co zrobić w pierwszej kolejności.