
Ile kosztuje szkolenie personelu szpitala z cyberbezpieczeństwa?
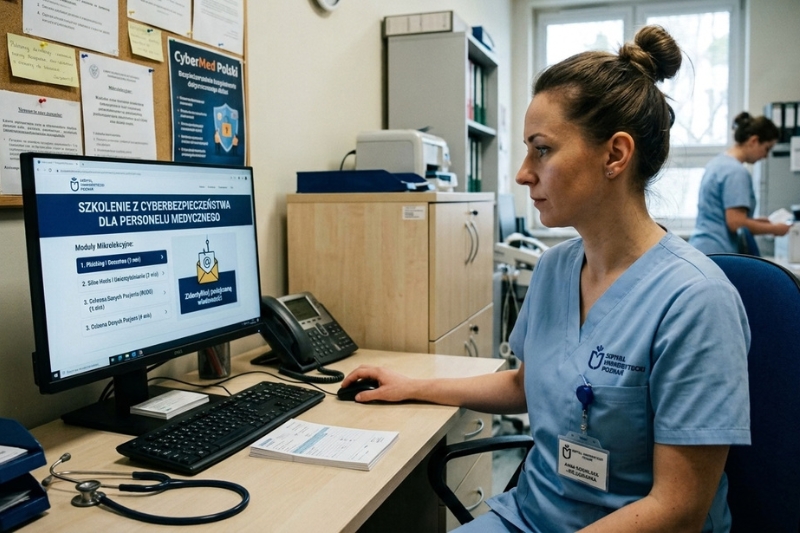
- Szkolenie personelu w modelu platformy rozliczane jest za osobę w skali roku. Placówka medyczna nie kupuje więc wydarzenia, lecz roczny dostęp dla wskazanej liczby pracowników.
- Cena katalogowa wynosi 127 zł netto za osobę rocznie przy pakiecie od 1000 pracowników, co w przeliczeniu daje około 10 zł miesięcznie na jednego pracownika.
- O wysokości kosztu decyduje liczba osób objętych programem oraz zakres modułów. Liczba łóżek, liczba oddziałów i wielkość budynku nie mają tu znaczenia.
- Punktem odniesienia dla tej kwoty nie jest cena innego szkolenia, lecz dwie wartości o zupełnie innym rzędzie wielkości: wysokość kary przewidzianej w ustawie oraz koszt jednej doby przestoju placówki.
Spis treści
- Ile kosztuje szkolenie personelu z cyberbezpieczeństwa NIS 2?
- Dlaczego rozliczenie szkolenia następuje za osobę, a nie za przeprowadzone szkolenie?
- Od czego zależy cena szkolenia NIS 2 dla szpitala?
- Co zawiera roczna opłata za szkolenie z cyberbezpieczeństwa?
- Ile kosztuje szkolenie stacjonarne dla całego personelu?
- Jak zestawić ten koszt z wysokością kar przewidzianych w ustawie?
- Jak oszacować koszt jednego udanego ataku we własnej placówce?
- Jak szkolenia z cyberbezpieczeństwa personelu medycznego wypadają na tle budżetu całego wdrożenia?
- W jakim trybie placówka publiczna może kupić szkolenie z cyberbezpieczeństwa?
- Najczęściej zadawane pytania dotyczące kosztu szkolenia z cyberbezpieczeństwa personelu medycznego
- Poproś o wycenę szkolenia dla swojej liczby pracowników
Szkolenia personelu są najmniejszą pozycją w budżecie zgodności z przepisami o cyberbezpieczeństwie. Są jednocześnie jedyną pozycją, której nie da się nadrobić wstecz. Brakującą politykę można napisać w tygodniu poprzedzającym kontrolę, natomiast szkolenia, które się nie odbyły, nie zostawiają po sobie żadnego śladu. Pytanie, ile kosztuje szkolenie personelu z cyberbezpieczeństwa NIS 2, warto więc zadać odpowiednio wcześniej.
Ile kosztuje szkolenie personelu z cyberbezpieczeństwa NIS 2?
Koszt szkolenia personelu przy użyciu platformy do microlearningu, którą oferuje Coongi, rozliczany jest w modelu subskrypcyjnym. Oznacza to, że placówka medyczna ponosi opłatę roczną za każdą osobę objętą programem, a nie jednorazową opłatę za przeprowadzenie szkolenia. Cena katalogowa wynosi 127 zł netto za osobę rocznie przy pakiecie obejmującym co najmniej 1000 pracowników.
W przeliczeniu na miesiąc daje to około 10 zł na jednego pracownika. Dla całej placówki zatrudniającej tysiąc osób roczny koszt wynosi zatem 127 000 zł netto.
Przy mniejszej liczbie pracowników wycena przygotowywana jest indywidualnie, ponieważ stawka jednostkowa zależy od wielkości pakietu.
Warto zestawić te liczby z typową strukturą budżetu placówki medycznej. Cena szkolenia NIS 2 dla szpitala mieści się w jednej pozycji wydatków bieżących i nie wymaga uruchamiania programu inwestycyjnego ani wniosku o środki zewnętrzne. To odróżnia szkolenia od pozostałych obszarów zgodności, w których wydatki na sprzęt i oprogramowanie zwykle przekraczają możliwości budżetu rocznego.
Dlaczego rozliczenie szkolenia następuje za osobę, a nie za przeprowadzone szkolenie?
Powód jest prosty: kontroler pyta o nazwiska, nie o faktury. Przepisy wymagają, żeby szkolenie objęło personel podmiotu i żeby dało się to udokumentować. Dokumentem jest lista osób, które ukończyły program, wraz z datami. Faktura za przeprowadzenie szkolenia takiej listy nie zawiera. Podobnie jak protokół ze spotkania czy umowa z trenerem.
Gdy placówka medyczna płaci za wydarzenie, kupuje coś, czego po fakcie nie da się policzyć. Gdy płaci za osobę, lista uczestników powstaje sama: jest nią lista opłaconych dostępów.
Drugi powód to rotacja personelu. Pracownik zatrudniony w marcu dostaje dostęp do programu razem z pozostałymi uprawnieniami i kończy go w pierwszych tygodniach pracy. W modelu opartym na wydarzeniach czekałby na kolejną edycję, zwykle do przyszłego roku i przez cały ten czas nie istniałby w dokumentacji szkoleniowej.
Od czego zależy cena szkolenia NIS 2 dla szpitala?
Na wysokość kosztu wpływają cztery czynniki. Warto je znać przed rozmową z dostawcą, ponieważ pozwalają ocenić, czy różnice między ofertami wynikają z zakresu usługi, czy wyłącznie z polityki cenowej.
- Liczba osób objętych programem: to zmienna podstawowa i działa liniowo, czyli koszt rośnie wprost proporcjonalnie do liczby uczestników. Istotne jest natomiast to, że przekroczenie progu pakietowego obniża stawkę za osobę. W praktyce oznacza to, że placówka obejmująca programem cały personel zapłaci za jednego pracownika mniej niż placówka, która zdecydowała się objąć wyłącznie wybrane komórki.
- Zakres modułów: program podstawowy kosztuje mniej niż rozszerzony. Różnica dotyczy zwykle dodatkowych elementów, takich jak symulacje prób wyłudzenia danych uwierzytelniających prowadzone na realnych skrzynkach pracowników albo odrębna ścieżka tematyczna dla kadry zarządzającej. Przed porównaniem ofert warto więc ustalić, czy obie dotyczą tego samego zakresu, bo sam program podstawowy u różnych dostawców obejmuje różną liczbę obszarów.
- Model i długość umowy: abonament roczny zawiera aktualizacje treści przez cały okres jego obowiązywania, natomiast jednorazowy zakup kursu takich aktualizacji nie obejmuje. Wpływa to na porównanie w dłuższym okresie: kurs kupiony raz bywa tańszy w pierwszym roku i droższy w trzecim, ponieważ aktualizacja wymaga wtedy ponownego zakupu, a w jednostce publicznej także ponownego postępowania.
- Zakres wsparcia po stronie dostawcy: onboarding administratorów, przygotowanie komunikacji wewnętrznej oraz pomoc w opisie przedmiotu zamówienia mogą wchodzić w cenę albo być wyceniane jako osobne pozycje. To najczęstsze źródło rozbieżności między ofertami, które na pierwszy rzut oka wyglądają podobnie, dlatego warto zapytać o te trzy elementy wprost.
Warto też wiedzieć, od czego cena zależeć nie powinna. Szkolenie kupuje się dla ludzi, więc rozliczenie dotyczy ludzi, a nie budynku. Liczba łóżek, liczba oddziałów i powierzchnia placówki nie powinny wpływać na wycenę szkolenia z cyberbezpieczeństwa.
Stąd prosty test ofert. Dobrą ofertę da się rozłożyć na dwie liczby: ile osób i ile za jedną osobę w roku. Jeżeli wycena opiera się na liczbie łóżek albo liczbie lokalizacji, warto poprosić dostawcę o przeliczenie jej na jednego uczestnika.
Co zawiera roczna opłata za szkolenie z cyberbezpieczeństwa?
W modelu abonamentowym roczna opłata obejmuje zwykle pięć elementów:
- dostęp do wszystkich modułów programu dla każdej opłaconej osoby;
- panel raportowania dla kierownictwa, pokazujący postępy zespołów;
- potwierdzenia ukończenia generowane dla każdego uczestnika;
- aktualizacje treści przez cały okres obowiązywania umowy;
- wsparcie techniczne oraz wdrożenie administratorów po stronie placówki.
Trzy pozycje bywają natomiast wyceniane osobno i właśnie o nie warto zapytać przed podpisaniem umowy:
- Symulacje ataków na skrzynkach pracowników. U części dostawców to odrębny produkt z własnym cennikiem, a nie element programu podstawowego.
- Dokumentacja w formacie wymaganym przez placówkę. Standardowy raport z platformy nie zawsze odpowiada układowi przyjętemu w jednostce, a przygotowanie własnego szablonu bywa pracą dodatkową.
- Warsztaty stacjonarne dla wybranych grup, na przykład dla kadry zarządzającej. Platforma ich nie zastąpi, więc jeśli mają się odbyć, muszą znaleźć się w umowie.
Dlaczego warto zapytać wcześniej. Każdy z tych trzech elementów bywa uznawany za oczywistą część usługi dopiero na etapie wdrożenia. Placówka, która rozliczyła już budżet na dany rok, ma wtedy dwa wyjścia: zrezygnować z części zakresu albo wnioskować o dodatkowe środki. Odpowiedzi warto uzyskać na piśmie. W postępowaniu zakupowym mają wtedy wartość dowodową, a przy porównywaniu ofert pozwalają ustalić, czy obie dotyczą tego samego zakresu.
Ile kosztuje szkolenie stacjonarne dla całego personelu?
Faktura od firmy szkoleniowej to nie cały koszt. Największą pozycją jest czas pracy personelu, bo płaci za niego placówka, a nie dostawca i dlatego nie pojawia się w żadnej ofercie. W szpitalu pracującym zmianowo właśnie ta pozycja decyduje o wyniku porównania.
Rachunek jest prosty i składa się z trzech działań:
Co liczymy | Jak | Wynik dla 500 osób |
|---|---|---|
Liczba edycji | Liczba pracowników ÷ wielkość grupy | 20 edycji |
Czas prowadzącego | Liczba edycji × czas szkolenia | 40 godzin |
Czas pracy personelu | Liczba pracowników × czas szkolenia | 1000 godzin |
Założenia przykładu: 500 pracowników, grupa 25 osób, szkolenie dwugodzinne.
Ostatni wiersz przesądza sprawę. Tysiąc godzin to czas, którego nikt nie wpisuje do oferty, a który placówka traci na oddziałach. Do tego dochodzą pozycje, których w tabeli nie ma:
- zastępstwa na oddziałach przy każdej z dwudziestu edycji;
- rezerwacja i przygotowanie sali;
- praca osoby, która ułoży harmonogram i będzie go pilnować;
- dojazd uczestników, jeśli szkolenie odbywa się poza placówką;
- powtórzenie całego rachunku w przyszłym roku, bo jednorazowe szkolenie nie zapewnia cykliczności wymaganej przepisami.
Jak to ocenić bez znajomości stawki godzinowej. Wystarczy porównać dwie rzeczy: roczną opłatę za jednego pracownika oraz koszt dwóch godzin jego pracy. W większości placówek medycznych druga wartość okazuje się wyższa, a dotyczy jednego szkolenia, nie całego roku.
Czy to znaczy, że z formy stacjonarnej trzeba zrezygnować. Nie. Oznacz to jedynie, że nie nadaje się do objęcia całego personelu w placówce wielozmianowej. Przy małych grupach pozostaje uzasadniona: na warsztacie dla kierownictwa dyskusja o ryzyku i decyzjach budżetowych jest wartością, której żadna platforma nie zastąpi.
Jak zestawić ten koszt z wysokością kar przewidzianych w ustawie?
Odpowiadając na pytanie, ile kosztuje szkolenie personelu z cyberbezpieczeństwa dla personelu medycznego, trzeba wskazać punkt odniesienia. Budżet na szkolenia NIS 2 warto ustawiać nie wobec cen innych szkoleń, lecz wobec kosztu zaniechania. Pierwsza skala odniesienia jest w pełni policzalna, ponieważ kwoty kar wskazuje wprost ustawa o krajowym systemie cyberbezpieczeństwa:
Podmiot lub osoba | Maksymalna kara |
|---|---|
Podmiot kluczowy
| 10 000 000 EUR lub 2% rocznego obrotu |
Podmiot ważny | 7 000 000 EUR lub 1,4% rocznego obrotu |
Kierownik podmiotu publicznego | 100% rocznego wynagrodzenia |
Kierownik podmiotu niepublicznego | 300% rocznego wynagrodzenia |
Dwa ostatnie wiersze zasługują na osobny komentarz, ponieważ dotyczą osoby, nie jednostki. Kara nakładana na kierownika podmiotu jest niezależna od kary nakładanej na placówkę, a odpowiedzialność pozostaje przy nim także wtedy, gdy obowiązki w zakresie cyberbezpieczeństwa powierzył innej osobie za jej zgodą. Z perspektywy dyrektora roczny koszt szkolenia całego zespołu zestawia się więc nie tylko z budżetem placówki, lecz również z własnym wynagrodzeniem.
Jak oszacować koszt jednego udanego ataku we własnej placówce?
Kwoty kar znamy z ustawy. Koszt samego incydentu trzeba oszacować samodzielnie i warto to zrobić, bo bez tej liczby nie ma z czym porównać wydatku na szkolenia.
Punktem wyjścia są dane o tym, czego się spodziewać. Według raportu agencji ENISA poświęconego ochronie zdrowia 54% incydentów w tym sektorze to ataki z użyciem oprogramowania szyfrującego dane, a szpitale są celem najczęstszym (dotyczy ich 42% zgłoszeń). Dane obejmują Unię Europejską i kraje sąsiadujące w okresie ponad dwóch lat, a pełne zestawienie znajduje się w komunikacie ENISA o krajobrazie zagrożeń w ochronie zdrowia.
Te dwie liczby mają praktyczne znaczenie dla kalkulacji. Zaszyfrowanie danych nie powoduje wyłącznie ich wycieku, a odcina dostęp do systemu. Skutkiem jest więc przestój, a nie tylko naruszenie ochrony danych. Dlatego koszt należy liczyć tak, jak liczy się koszt każdej przerwy w działalności placówki medycznej.
Średnia z raportu nie powie, ile zdarzenie kosztowałoby konkretny szpital, bo zależy to od profilu działalności i stopnia uzależnienia od systemów. Potrzebne są własne dane uwzględniające cztery wartości, z których każdą można ustalić w placówce w ciągu jednego dnia:
Co policzyć | Skąd wziąć dane |
|---|---|
Utracony przychód za jedną dobę | Roczny przychód ze świadczeń ÷ 365 |
Odwołane zabiegi planowe z pierwszej doby | Grafik zabiegowy plus koszt ponownego umówienia i przesunięcia terminów |
Praca w trybie awaryjnym | Liczba stanowisk × godziny potrzebne na dokumentację prowadzoną ręcznie, a potem na jej wprowadzenie do systemu |
Odtworzenie danych i obsługa zgłoszenia | Wycena zespołu informatycznego lub firmy zewnętrznej, zgłoszenie do CSIRT, komunikacja z pacjentami |
Wystarczy pierwszy wiersz, żeby zobaczyć proporcję. Przy tysiącu pracowników roczna opłata za szkolenie całego personelu wynosi 127 000 zł netto. Szpital tej wielkości rozlicza w ciągu doby świadczenia o wartości zwykle wyższej niż ta kwota, a to dopiero jedna z czterech pozycji i tylko pierwsza doba przestoju. Nie jest to argument retoryczny, lecz wynik dzielenia, który każda placówka może wykonać na własnym sprawozdaniu finansowym.
Różnica dotyczy też charakteru obu wydatków, nie tylko ich wysokości. Szkolenie to kwota znana z góry, da się ją zaplanować i wpisać do budżetu. Incydent to wydatek nagły, nieprzewidziany w planie finansowym, wymagający decyzji w ciągu godzin i często z pominięciem zwykłej procedury zakupowej, co samo w sobie podnosi jego koszt.
Jak szkolenia z cyberbezpieczeństwa personelu medycznego wypadają na tle budżetu całego wdrożenia?
Pełny budżet zgodności to sześć obszarów: audyt otwierający, analiza ryzyka wraz z dokumentacją, zabezpieczenia techniczne (segmentacja sieci, uwierzytelnianie wieloskładnikowe, kopie zapasowe), monitorowanie w trybie ciągłym, cykliczne testy oraz szkolenia personelu. Szkolenia są wśród nich pozycją najmniejszą w cenniku
,, a monitorowanie, czy zakup nowych urządzeń stanowią największe pozycje w kosztorysie i da się to pokazać bez znajomości jakiegokolwiek cennika.
Rachunek na monitorowaniu. Art. 8 ust. 1 pkt 2 lit. g ustawy wymaga objęcia systemu informacyjnego monitorowaniem w trybie ciągłym. Tryb ciągły to 8760 godzin
w roku, czyli dwadzieścia cztery godziny przez trzysta sześćdziesiąt pięć dni. Jeden etat po odliczeniu urlopów i nieobecności pokrywa realnie około 1700–1800 godzin rocznie. Z podzielenia jednej liczby przez drugą wychodzi minimum pięć etatów i to przy założeniu, że na dyżurze jest tylko jedna osoba, bez zastępstwa i bez nikogo do obsługi zgłoszenia, gdy coś się wydarzy.
Dalej rachunek każdy wykona sam: pięć etatów pomnożone przez roczny koszt pracodawcy na jednego specjalistę od bezpieczeństwa. Wynik warto postawić obok 127 000 zł netto, czyli rocznego kosztu szkolenia tysiąca pracowników. W żadnej placówce medycznej, jaką znamy, te dwie liczby nie są tego samego rzędu.
Alternatywą dla etatów jest wykupienie usługi SOC, co zamienia pięć etatów na abonament rozliczany miesięcznie. Zmienia się struktura wydatku, nie jego waga, to nadal pozycja stała, obecna w budżecie w każdym kolejnym roku, podczas gdy audyt otwierający czy segmentacja sieci są wydatkami jednorazowymi.
Teraz ta sama operacja na szkoleniach. 127 zł netto za osobę rocznie to około 10 zł miesięcznie, czyli mniej niż koszt jednej godziny pracy większości pracowników placówki. Szkolenia nie wymagają zakupu sprzętu, nie tworzą etatów, nie zależą od stanu infrastruktury i nie poprzedza ich żaden inny wydatek. Przy tysiącu pracowników mieszczą się poniżej progu stosowania prawa zamówień publicznych, czego o pozostałych pięciu obszarach zwykle powiedzieć nie można.
Szkolenia mają najniższą wartość i najkrótszy czas uruchomienia, więc kupione jako osobna pozycja zaczynają wytwarzać dokumentację w ciągu kilku dni. Wtedy, gdy pozostałe obszary są jeszcze w fazie postępowań. Placówka zamyka przy tym jedyny obszar, którego nie da się nadrobić wstecz. Zaległe monitorowanie można zacząć prowadzić od dziś. Zaległych szkoleń z poprzedniego roku udokumentować się nie da.
W jakim trybie placówka publiczna może kupić szkolenie z cyberbezpieczeństwa?
O procedurze decyduje wartość zamówienia. Przy pakiecie obejmującym tysiąc pracowników roczna opłata wynosi 127 000 zł netto, czyli mieści się poniżej progu 130 000 zł netto, od którego stosuje się prawo zamówień publicznych. Oznacza to, że taki zakup placówka może przeprowadzić w trybie wewnętrznego zapytania ofertowego, bez pełnej procedury przetargowej.
Dwa zastrzeżenia są tu jednak istotne. Przy większej liczbie pracowników albo przy połączeniu szkoleń z innymi usługami w jednym zamówieniu próg zostaje przekroczony i obowiązuje pełna procedura. Niezależnie od tego wewnętrzny regulamin udzielania zamówień obowiązujący w danej jednostce może przewidywać własne, niższe progi i to ten dokument należy sprawdzić w pierwszej kolejności, ponieważ bywa bardziej restrykcyjny niż ustawa.
Wskazówka Coongi: rozdzielenie zakupu szkoleń od zakupu usług technicznych skraca postępowanie i zwiększa liczbę oferentów. Połączenie wszystkiego w jedno zamówienie zawęża krąg wykonawców do podmiotów zdolnych dostarczyć całość zakresu, a jednocześnie podnosi wartość zamówienia powyżej progu, co wydłuża procedurę o kolejne tygodnie lub miesiące.
Najczęściej zadawane pytania dotyczące kosztu szkolenia z cyberbezpieczeństwa personelu medycznego
Czy cena zależy od liczby łóżek w szpitalu, czy tylko od liczby pracowników?
W modelu, który stosujemy, cena zależy wyłącznie od liczby osób objętych programem oraz od wybranego zakresu modułów. Wynika to z przedmiotu usługi: placówka kupuje roczny dostęp dla określonej liczby uczestników, a nie obsługę obiektu czy infrastruktury. Liczba łóżek, liczba oddziałów i powierzchnia placówki pozostają więc bez wpływu na wycenę, a przekroczenie progu pakietowego obniża stawkę przypadającą na jedną osobę.
Nie znamy natomiast mechanizmów wyceny stosowanych przez pozostałych dostawców. Na rynku spotyka się rozliczenie za edycję szkolenia, za grupę, za moduł albo stawką ryczałtową za całą placówkę. Dlatego przy każdej ofercie warto zapytać wprost, co jest jednostką rozliczeniową, i poprosić o przeliczenie ceny na jednego uczestnika w skali roku. Bez takiego przeliczenia dwóch ofert nie da się porównać.
Czy można przeszkolić tylko część personelu, a resztę dołączyć później?
W naszym modelu jest to możliwe, ponieważ dostępy przypisuje się do osób i można je dodawać w trakcie trwania umowy. Bywa to uzasadnione przy wdrożeniu rozłożonym na etapy. Placówki zaczynają zwykle od rejestracji, administracji i kadry zarządzającej, czyli komórek mających najwięcej kontaktu z korespondencją przychodzącą z zewnątrz.
Skutek formalny jest jednak niezależny od dostawcy i wynika z przepisów: dokumentacja obejmuje dokładnie tyle osób, ile faktycznie ukończyło program, a pozostała część zespołu pozostaje poza zakresem wykazanej zgodności. Etapowanie ma więc sens jako harmonogram dochodzenia do pełnego zakresu, nie jako zakres docelowy.
Czy koszt szkolenia można rozliczyć w ramach szerszego wdrożenia NIS 2 z Coongi?
Program może być jedną z pozycji szerszego zakresu prac albo usługą całkowicie samodzielną. Obie ścieżki są u nas dostępne. Wdrożenie niezależne ma sens wtedy, gdy placówka ma już uporządkowane obszary techniczne, a zaległość dotyczy wyłącznie edukacji zespołu.
Z perspektywy zamówień publicznych rozdzielenie pozycji bywa korzystniejsze, ale zależy to od wartości zamówienia w konkretnej placówce. Przy tysiącu pracowników i naszej stawce katalogowej roczna opłata wynosi 127 000 zł netto, czyli mieści się poniżej progu stosowania ustawy. Przy większej liczbie pracowników albo przy połączeniu szkoleń z usługami technicznymi próg zostanie przekroczony. Wartość zamówienia trzeba więc policzyć dla własnej liczby pracowników, a nie zakładać z góry.
Czy tańszy kurs jednorazowy nie wystarczy, żeby spełnić wymóg?
Jednorazowy kurs spełnia wymóg w roku, w którym się odbył. Przepisy wymagają jednak cykliczności, a treści dotyczące metod ataku tracą aktualność szybciej niż w cyklu rocznym.
Rzetelne porównanie cen wymaga zatem policzenia kosztu trzyletniego, nie ceny pierwszego zakupu. Jeśli tańszy kurs nie obejmuje aktualizacji treści w okresie obowiązywania umowy, do rachunku dochodzi ponowny zakup w kolejnych latach, a w jednostce publicznej także kolejne postępowanie zakupowe.
Jeżeli natomiast dany kurs aktualizacje obejmuje, warto porównać oba modele w horyzoncie trzech lat i sprawdzić, który wypada korzystniej. Wynik zależy od konkretnej oferty, nie od samej formy sprzedaży.
Poproś o wycenę szkolenia dla swojej liczby pracowników
Ofertę przygotowujemy na podstawie liczby osób objętych programem i wybranego zakresu modułów. Pomagamy również oszacować wartość zamówienia oraz przygotować opis jego przedmiotu, który placówka może wykorzystać w postępowaniu niezależnie od wyboru wykonawcy. Po pierwszej rozmowie jednostka ma wycenę oraz wskazanie trybu, w jakim zakup da się przeprowadzić. Rozmowa jest bezpłatna i niezobowiązująca.