
Program do monitorowania zgodności z NIS 2 w szpitalu
Odpowiedź na pytanie, ile trwa wdrożenie NIS 2 w szpitalu, brzmi: zwykle od 6 do 12 miesięcy, licząc od analizy luk do uruchomienia stałego monitoringu. Krótszy termin dotyczy placówek z uporządkowaną infrastrukturą i aktualną inwentaryzacją zasobów, w których bezpieczeństwo danych pacjentów jest już realnie zarządzane.
Dłuższy odnosi się do szpitali z długiem technologicznym i rozproszoną odpowiedzialnością za bezpieczeństwo.
- Program do monitorowania zgodności dla szpitali służy do prowadzenia dokumentacji operacyjnej, czyli zapisów poświadczających, że czynności opisane w politykach zostały faktycznie wykonane. To rozróżnienie wprowadza art. 10 ustawy o KSC.
- Trzy funkcje takiego narzędzia nie są preferencją zakupową, lecz wymogiem ustawowym. Są to: dostęp wyłącznie dla osób upoważnionych, ochrona przed utratą integralności oraz oznaczanie kolejnych wersji dokumentów.
- Granicę między arkuszem a narzędziem daje się policzyć. Liczba czynności w roku wynika z liczby wymogów, liczby dostawców i częstotliwości przeglądów.
- Żadne narzędzie nie przenosi odpowiedzialności. Art. 8c ust. 3 ustawy pozwala powierzyć obowiązki innej osobie, ale odpowiedzialność kierownika podmiotu z tego tytułu nie ustaje.
Spis treści
- Do czego służy program do monitorowania zgodności z NIS 2?
- Jakie funkcje powinien mieć program do monitorowania zgodności dla szpitala?
- Czym program do monitorowania ryzyka różni się od programu do monitorowania zgodności?
- Kiedy wystarczy arkusz, a kiedy sprawdzi się profesjonalny program?
- Jak ocenić program do monitorowania zgodności dla szpitala?
- Dlaczego sam program monitorowania zgodności to za mało?
- Jak wygląda wdrożenie NIS 2 w szpitalu z monitorowaniem zgodności?
- Najczęściej zadawane pytania o monitorowanie zgodności NIS 2 w szpitalu
- Od czego zacząć porządkowanie dowodów zgodności w szpitalu?
Do czego służy program do monitorowania zgodności z NIS 2?
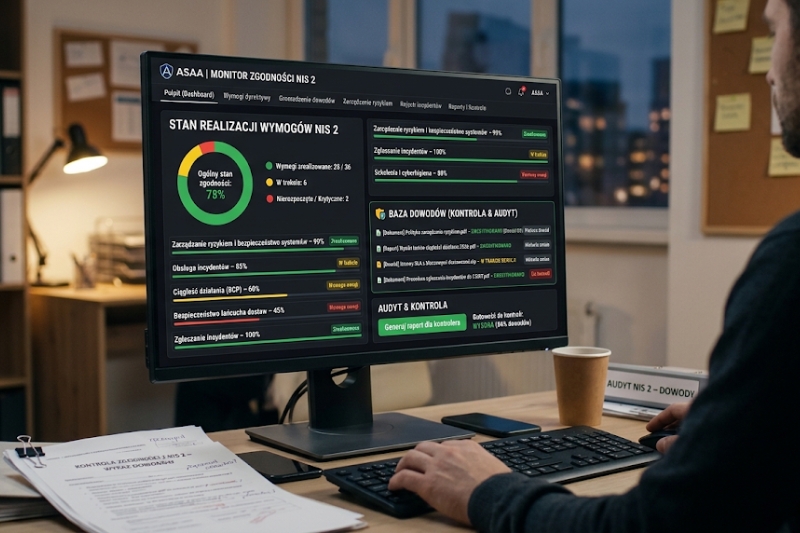
Program do monitorowania zgodności z NIS 2 służy do pokazywania stanu realizacji wymogów oraz do gromadzenia dowodów, które można okazać podczas kontroli. To drugie zadanie jest ważniejsze, choć rzadziej wymieniane w materiałach dostawców. Sam status wykonania zadania nie jest dowodem. Dowodem jest zapis z datą, autorem i możliwością odtworzenia historii zmian.
Art. 10 ustawy o krajowym systemie cyberbezpieczeństwa porządkuje to rozróżnienie, dzieląc dokumentację dotyczącą bezpieczeństwa systemu informacyjnego na dwie kategorie:
- Dokumentacja normatywna: dokumentacja systemu zarządzania bezpieczeństwem informacji, dokumentacja ochrony infrastruktury wraz z szacowaniem ryzyka i planem postępowania z ryzykiem, dokumentacja systemu zarządzania ciągłością działania oraz dokumentacja techniczna systemu. Mówiąc wprost: to, co placówka ustaliła, że będzie robić.
- Dokumentacja operacyjna: w brzmieniu ustawy „zapisy poświadczające wykonywanie czynności wymaganych przez postanowienia zawarte w dokumentacji normatywnej, w tym automatycznie generowane zapisy w dziennikach systemów informacyjnych”. Czyli to, co placówka faktycznie zrobiła.
Program do monitorowania zgodności dla szpitali jest narzędziem do prowadzenia tej drugiej kategorii. Nie zastępuje polityk ani szacowania ryzyka. Te powstają wcześniej i mają inny charakter. Narzędzie odpowiada na pytanie, czy zapisane w nich czynności są wykonywane i czy da się to wykazać. Ustawa nie wymaga przy tym od szpitala żadnego oprogramowania: art. 10 ust. 5 dopuszcza prowadzenie dokumentacji w postaci papierowej albo elektronicznej. Wybór narzędzia jest decyzją organizacyjną, nie obowiązkiem prawnym.
Jakie funkcje powinien mieć program do monitorowania zgodności dla szpitala?
Zakres funkcji, jakich warto wymagać od narzędzia, wynika z tego, co placówka musi wykazać, a nie z katalogu dostawcy. Trzy pozycje z poniższej listy mają status szczególny. Odpowiadają wymogom nadzoru nad dokumentacją z art. 10 ust. 6 ustawy, który nakazuje zapewnić dostępność dokumentów wyłącznie dla osób upoważnionych, ochronę przed utratą integralności oraz oznaczanie kolejnych wersji umożliwiające określenie wprowadzonych zmian. Program do monitorowania zgodności dla szpitali, który tych trzech rzeczy nie realizuje, nie spełnia wymogu ustawowego, niezależnie od liczby pozostałych modułów.
- Mapa wymogów i status realizacji: obowiązki z podziałem na właścicieli i terminy. Dla szpitala działającego jako podmiot ważny będący podmiotem publicznym punktem wyjścia jest załącznik nr 4 do ustawy, którego część obowiązkowa liczy osiemnaście punktów.
- Rejestr ryzyk: identyfikacja, ocena, plan postępowania i status działań zaradczych. Plan postępowania z ryzykiem należy do dokumentacji normatywnej, więc rejestr ma być z nim powiązany, a nie prowadzony obok.
- Rejestr incydentów: zdarzenia z klasyfikacją, czasem wykrycia i czasem reakcji. Rejestr wewnętrzny nie zastępuje zgłoszenia do CSIRT sektorowego, które przebiega w osobnym trybie i w ustawowych terminach.
- Rejestr dostawców: podmioty zewnętrzne wraz z zakresem dostępu do systemów placówki i datami ocen. Przy serwisie systemów dziedzinowych i aparatury ten rejestr bywa jedyną mapą tego, kto faktycznie wchodzi do sieci szpitala.
- Dowody szkoleń: potwierdzenia udziału z datami, zakresem tematycznym i wskazaniem osób, w tym kierownika podmiotu. Załącznik nr 4 wymienia szkolenie wraz z zakresem zagadnień, więc dowód musi obejmować także treść, nie tylko obecność.
- Harmonogram przeglądów i audytów: terminy cykliczne ze statusem wykonania. Bez harmonogramu nie da się wykazać ciągłości stosowania procedur, a to ona jest przedmiotem kontroli, nie jednorazowe wdrożenie.
- Raport dla kierownictwa: zestawienie zaległości i decyzji do podjęcia, w formie zrozumiałej dla osób niezajmujących się technologią.
- Role i uprawnienia: podział dostępu zgodny z zakresem zadań. Realizacja art. 10 ust. 6 pkt 1, a nie funkcja dodatkowa.
- Dziennik zmian i oznaczanie wersji: zapis każdej modyfikacji z autorem i datą oraz numeracja wersji dokumentów. Realizacja art. 10 ust. 6 pkt 2 i 3.
Czym program do monitorowania ryzyka różni się od programu do monitorowania zgodności?
Oba pojęcia pojawiają się w rozmowach zakupowych wymiennie, a dotyczą dwóch różnych pytań. Monitorowanie zgodności odpowiada na pytanie o stan realizacji obowiązków. Program do monitorowania ryzyka dla szpitali odpowiada na pytanie o to, co może się nie udać i z jakim skutkiem.
Najprościej widać to na jednym przykładzie. Szpital ma w rejestrze dostawcę serwisującego system laboratoryjny, z aktualną oceną bezpieczeństwa i podpisanymi zapisami umownymi. Z punktu widzenia zgodności pozycja jest zamknięta. Wymóg dotyczący łańcucha dostaw jest zrealizowany i da się to wykazać. Monitorowanie ryzyka zadaje w tym samym miejscu inne pytanie: co się stanie, jeżeli ten dostawca zostanie zaatakowany i jego kanał zdalnego dostępu posłuży do wejścia do sieci placówki. Odpowiedź na to pytanie nie zmienia statusu zgodności, ale zmienia kolejność wydatków.
Zależność działa też w drugą stronę. Zespół IT może trafnie rozpoznać, że największym ryzykiem jest zaszyfrowanie wspólnego zasobu plikowego, i wdrożyć kopie odseparowane fizycznie. Jeżeli jednak nikt nie zapisze wyniku testu odtwarzania, podczas kontroli placówka nie ma czym wykazać, że zabezpieczenie działa i ryzyko zostało ograniczone, zgodność nie została udokumentowana.
Dlatego zastąpienie jednego podejścia drugim pozostawia lukę, tylko w innym miejscu: albo placówka ma pełną dokumentację procesów, których nikt nie ocenił pod kątem skutków, albo odwrotnie, trafne decyzje bez dowodów. Poniższe zestawienie porządkuje, czym te dwa podejścia różnią się w praktyce.
Kryterium | Monitorowanie zgodności | Monitorowanie ryzyka |
|---|---|---|
Zakres | Obowiązki z ustawy i załączników, polityki, procedury, zapisy z ich wykonania | Aktywa, zagrożenia, podatności, scenariusze i ich skutki dla usług placówki |
Pytanie, na które odpowiada | Czy wymóg jest zrealizowany i czy da się to wykazać? | Co może zakłócić pracę placówki i którym działaniom dać pierwszeństwo? |
Wynik | Status realizacji wraz z dowodami i zaległościami | Rejestr ryzyk z oceną i planem postępowania |
Odbiorca wyniku | Kierownik podmiotu, osoby z powierzonymi obowiązkami, audytor | Kierownik podmiotu i osoby decydujące o kolejności wydatków |
Rozdział, o którym mowa wyżej, jest wyraźniejszy w opisie niż w ofertach: program do monitorowania ryzyka dla szpitali bywa zwykle modułem większego narzędzia, a nie samodzielnym produktem, i spotyka się z monitorowaniem zgodności właśnie w rejestrze ryzyk. Dla placówki ustalającej kolejność zakupów wynika z tego jedno, szacowanie ryzyka należy do wymogów, więc program do monitorowania zgodności dla szpitali i tak je zawiera, co czyni zgodność naturalnym punktem wyjścia.
Kiedy wystarczy arkusz, a kiedy sprawdzi się profesjonalny program?
Decyzja o zakupie oprogramowania bywa podejmowana na podstawie wrażenia, że „tego już jest za dużo”. To wrażenie daje się jednak zamienić w liczbę, i warto to zrobić przed rozmową z dostawcą. Potrzebne są trzy dane, które placówka ma u siebie.
- Liczba pozycji do śledzenia. Podstawą jest osiemnaście punktów obowiązkowych z załącznika nr 4, a część z nich rozkłada się na systemy: inwentaryzacja, kontrola wersji, kopie zapasowe i testy odtwarzania dotyczą każdego systemu osobno.
- Liczba dostawców z dostępem zdalnym lub serwisowym do systemów placówki. Każdy z nich jest osobną pozycją w rejestrze łańcucha dostaw, z własną datą oceny.
- Częstotliwość przeglądu każdej pozycji. Część wymogów przegląda się raz w roku, część kwartalnie, a testy procedur awaryjnych zwykle częściej.
Ile czynności jest wykonywanych w szpitalu w ciągu 1 roku
Rachunek jest prosty. Pozycje z dwóch pierwszych punktów sumuje się, a wynik mnoży przez częstotliwość przeglądu z punktu trzeciego. Na przykładzie wygląda to tak. Szpital ma osiemnaście wymogów z załącznika nr 4 i dwunastu dostawców z dostępem serwisowym. Razem 30 pozycji do pilnowania. Jeżeli każdą przegląda się raz na kwartał, w roku wypada 120 czynności. Przy przeglądach miesięcznych aż 360.
Każda taka czynność to nie tylko sprawdzenie. To także zapis, że sprawdzenie się odbyło, z datą i nazwiskiem. Bez zapisu czynność nie istnieje dla kontroli.
W ocenie Coongi, na podstawie zrealizowanych projektów, arkusz przestaje być praktyczny w okolicach 200 czynności rocznie, jeżeli pilnuje ich jedna osoba. 200 czynności to 4 tygodniowo, obok codziennych obowiązków. Ograniczeniem nie jest samo narzędzie. Arkusz liczy tak samo przy 100 pozycjach i przy 1000. Ograniczeniem jest uwaga człowieka. Powyżej tej skali pominięty termin po prostu nie zostaje zauważony, nikt nie przegląda całej tabeli co tydzień, a arkusz nie przypomni o niczym sam.
Dwa kryteria, które warto uwzględnić
Czasem liczba czynności jest niewielka, a arkusz i tak nie wystarczy. Decydują o tym dwie rzeczy. Pierwsza to liczba osób wprowadzających dane. Dopóki zapisy prowadzi jedna osoba, da się ustalić, kto co wpisał. Gdy robią to trzy osoby w jednym pliku, nie wiadomo już, kto zmienił datę przeglądu ani kiedy. A art. 10 ust. 6 ustawy wymaga rozdzielenia uprawnień i oznaczania kolejnych wersji dokumentów. Zwykły arkusz tego nie zapewnia.
Druga to liczba lokalizacji. Przy dwóch budynkach o odrębnej infrastrukturze nie rośnie liczba pozycji, rośnie liczba stanów tej samej pozycji. Wymóg „kopie zapasowe przetestowane” jest jeden, ale odpowiedź na pytanie, czy jest spełniony, brzmi inaczej w każdym obiekcie. W arkuszu kończy się to kolumnami dla każdej lokalizacji i szybko przestaje być czytelne.
Kiedy arkusz jest wystarczającym rozwiązaniem dla szpitala?
Trzeba powiedzieć wprost: przy jednej lokalizacji, kilku dostawcach z dostępem serwisowym i jednym właścicielu każdej pozycji dobrze prowadzony arkusz bywa wystarczający. Warunek jest jeden, musi mieć przypisanych właścicieli, daty i wersjonowanie pozwalające odtworzyć historię zmian. Wtedy spełnia swoją rolę taniej niż licencja.
Najczęstszy stan wyjściowy w szpitalach nie jest jednak żadnym z tych dwóch porządków. Dowody leżą w trzech miejscach naraz: część w arkuszu, część w katalogu plików na dysku sieciowym, część w skrzynce mailowej osoby odpowiedzialnej. Ten układ dyskwalifikuje jedna cecha, niezależna od skali. Nie da się w nim wykazać, kto i kiedy wprowadził zapis. Plik na dysku można nadpisać bez śladu, a data modyfikacji mówi tylko tyle, że ktoś coś zmienił.
Jak ocenić program do monitorowania zgodności dla szpitala?
Ocenę warto przeprowadzić przed podpisaniem umowy, a pytania kierować do danych, nie do funkcji. Funkcje da się porównać z broszury; konsekwencje wyboru dostawcy ujawniają się później przy pierwszej kontroli albo przy próbie zmiany narzędzia.
Poniżej znajduje się 6 pytań, które pomagają ocenić, czy narzędzie w szpitalnych realiach może być przydatne. Każde z nich warto zadać dostawcy narzędzi, a następnie sprawdzić czy mają one swoje odniesienie w warunkach podpisanej umowy, gdy szpital zdecyduje się na zakup konkretnego rozwiązania.
- Gdzie przetwarzane są dane i kto ma do nich dostęp? Lokalizacja przetwarzania nie jest sama w sobie zakazem. Przekazywanie danych poza Europejski Obszar Gospodarczy jest dopuszczalne przy spełnieniu warunków z RODO. Istotne jest to, czy dostawca wskazuje podstawę przekazania i czy lista jego podwykonawców jest placówce znana. Bez tej listy nie da się ocenić, kto faktycznie ma wgląd w zapisy.
- Czy dostawca podpisze umowę powierzenia przetwarzania? W narzędziu znajdą się dane osobowe pracowników: przypisania zadań, wyniki szkoleń, zapisy o incydentach. Bez umowy powierzenia placówka nie ma podstawy do przekazania tych danych dostawcy, a narzędzie zostaje puste.
- Jak wygląda eksport danych? Należy postawić pytanie, czy eksport obejmuje załączniki i historię zmian oraz czy da się go wykonać samodzielnie. Narzędzie, z którego wychodzi się wyłącznie przez zgłoszenie do dostawcy, wiąże szpital mocniej niż treść umowy.
- Czy rejestr zmian jest odporny na edycję? Chodzi o to, czy administrator narzędzia może poprawić wpis z datą wstecz. Jeżeli może, rejestr nie jest dowodem. Nie da się wykluczyć, że zapis powstał dzień przed kontrolą. To pytanie zadaje się najrzadziej, a rozstrzyga o wartości całego narzędzia.
- Jak działają role i uprawnienia? Czy da się oddzielić osobę wprowadzającą zapisy od osoby je zatwierdzającej? Czy widoczność zidentyfikowanych luk można ograniczyć do osób, które mają je usuwać? W szpitalu, gdzie dane wprowadzają kierownicy różnych działów, bez tego podziału nie ma czego rozliczać.
- Co obejmuje wsparcie? Czas reakcji oraz zakres pomocy przy pierwszym uzupełnieniu danych. Ten etap jest najtrudniejszy w całym wdrożeniu i bywa poza zakresem standardowego wsparcia. W takiej sytuacji placówka medyczna musi wprowadzić kilkaset pozycji samodzielnie.
Powyższe pytania dotyczą narzędzia. Wybór firmy, która przeprowadzi wdrożenie, to osobna sprawa. Ważną kwestią pozostaje koszt zakupu i wdrożenia. Trudno jest określić przedział cenowy takiego rozwiązania, gdyż w każdym szpitalu liczby wyglądają inaczej. Wiadomo natomiast, jakie czynniki mają wpływ na wysokość ceny.
Cenę podnosi skala placówki. Im więcej lokalizacji objętych monitorowaniem, im więcej systemów i dostawców w rejestrach, im więcej kont z osobnymi uprawnieniami, tym ostateczny koszt jest większy.
Cenę podnosi też zakres usługi. Częstsze raportowanie kosztuje więcej. Pomoc dostawcy przy pierwszym wypełnieniu rejestrów kosztuje więcej. Integracje, dzięki którym narzędzie samo pobiera zapisy z systemów, również wpływa na ostateczny wydatek, który poniesie placówka medyczna.
Taniej wychodzi więc jedna lokalizacja, rejestry w standardowym zakresie i wprowadzanie danych ręcznie zamiast integracji. Ta ostatnia oszczędność jest jednak pozorna: koszt przechodzi z licencji na czas pracy osoby, która te dane wprowadza. Warto policzyć oba warianty na tych samych założeniach, a nie porównywać samych cen licencji.
Ocena oprogramowania do monitorowania zgodności NIS 2 w szpitalu
Gdzie przetwarzane są dane i kto ma do nich dostęp?
Czy dostawca podpisze umowę powierzenia przetwarzania?
Jak wygląda eksport danych?
Czy rejestr zmian jest odporny na edycję?
Jak działają role i uprawnienia?
Co obejmuje wsparcie?
Dlaczego sam program monitorowania zgodności to za mało?
Narzędzie rejestruje czynności, natomiast obowiązki pozostają po stronie placówki. To rozróżnienie ma w ustawie konkretną podstawę. Art. 8c ust. 3 pozwala kierownikowi podmiotu powierzyć wykonywanie obowiązków innej osobie, ale jego odpowiedzialność z tego tytułu nie ustaje. Powierzenie zadań jest więc dopuszczalne. Natomiast przeniesienie odpowiedzialności nie jest możliwe ani przez wyznaczenie osoby, ani przez zakup oprogramowania.
Z tego wynika praktyczna konsekwencja. Program pokazuje zaległości, ale nie decyduje o kolejności ich usuwania, nie zatwierdza procedur i nie reaguje na incydent.
Jeżeli w placówce nie ma osób z przypisanymi obowiązkami, a ustawa wymaga wyznaczenia co najmniej dwóch osób odpowiedzialnych za utrzymywanie kontaktów z podmiotami krajowego systemu cyberbezpieczeństwa, to program do monitorowania zgodności dla szpitali będzie prowadzić uporządkowaną listę rzeczy niewykonanych.
Jest jeszcze jedna zależność, którą widać dopiero po wdrożeniu. Narzędzie wypełnia się danymi o stanie faktycznym, więc placówka, która nie zna swojego stanu, nie ma czym go wypełnić i dlatego porządkowanie zwykle zaczyna się od analizy luk bezpieczeństwa IT w szpitalu, a nie od wyboru oprogramowania.
Osobna kwestia dotyczy audytu. Art. 15 ust. 1 ustawy nakłada obowiązek przeprowadzenia audytu co najmniej raz na trzy lata na podmiot kluczowy, na własny koszt. Szpital działający jako podmiot ważny nie ma obowiązku audytu cyklicznego, lecz organ właściwy może mu go nakazać decyzją, ale dopiero w przypadku wystąpienia incydentu poważnego lub innego naruszenia przepisów. Niezależnie od tego art. 15 ust. 2a wprowadza wymóg, który ma bezpośredni skutek organizacyjny: audytu nie może przeprowadzić osoba, która w podmiocie audytowanym realizuje zadania z art. 8 oraz art. 9–13 lub realizowała je w ciągu roku przed rozpoczęciem audytu. Osoba prowadząca program do monitorowania zgodności nie może więc audytować zapisów, które sama wprowadzała.
Jak wygląda wdrożenie NIS 2 w szpitalu z monitorowaniem zgodności?
Kolejność prac wynika z prostej zależności. Narzędzie monitorujące pokazuje dwie rzeczy: co w placówce jest zrobione i kto za to odpowiada. Obie te informacje muszą więc powstać wcześniej, w trakcie samego porządkowania. Monitorowanie uruchamia się na końcu, jako trzeci etap.
- Ocena stanu wyjściowego. Przegląd systemów, dostawców z dostępem serwisowym, istniejącej dokumentacji i zapisów. Rezultatem jest lista rozbieżności między wymogiem a stanem faktycznym, z przypisaniem właścicieli.
- Uzupełnienie dokumentacji i procedur. Dokumentacja normatywna powstaje przed operacyjną: polityki, szacowanie ryzyka, plan postępowania z ryzykiem, procedury awaryjne. Dopiero wtedy wiadomo, jakie zapisy mają być gromadzone.
- Uruchomienie monitorowania zgodności. Wprowadzenie pozycji do rejestrów, przypisanie właścicieli i terminów przeglądu, ustalenie zakresu raportu dla kierownictwa. Na tym etapie wychodzą zwykle pozycje, których nikt nie przypisał i to jest właściwy moment, żeby to uzupełnić, a nie przy pierwszej kontroli.
Samo monitorowanie szpital może realizować poprzez wykorzystanie dedykowanego narzędzia lub zlecić tą usługę na zewnątrz. W kontekście tej sytuacji ważne jest pytanie: czy są osoby, które utrzymają rejestry w aktualności przez cały rok. Oba warianty mieszczą się w zakresie prac, jakie obejmuje wdrożenie NIS 2 w szpitalu.
Punktem wejścia jest audyt zero. Jest to ocena stanu wyjściowego z pierwszego etapu. Jej rezultatem jest lista rozbieżności z przypisanymi właścicielami. Ten sam dokument służy potem jako materiał do wypełnienia narzędzia, jeżeli placówka zdecyduje się je uruchomić.
Najczęściej zadawane pytania o monitorowanie zgodności NIS 2 w szpitalu
Czy arkusz kalkulacyjny wystarczy do monitorowania zgodności z NIS 2?
Tak, jeżeli placówka ma jedną lokalizację, niewielką liczbę dostawców z dostępem serwisowym i jedną osobę wprowadzającą zapisy. Ustawa o KSC dopuszcza prowadzenie dokumentacji w postaci papierowej lub elektronicznej i nie wymaga żadnego oprogramowania. Arkusz przestaje wystarczać w momencie, w którym zapisy prowadzi kilka osób. Wówczas niemożliwe staje się spełnienie wymogu rozdzielenia uprawnień i oznaczania kolejnych wersji dokumentów.
Czy program do monitorowania zgodności zastępuje audyt?
Nie. Audyt jest oceną stanu bezpieczeństwa przeprowadzaną przez osobę niezależną od zadań podlegających ocenie, a program jest miejscem, w którym gromadzone są zapisy z bieżącej pracy. Ustawa dodatkowo wyklucza audyt przez osobę, która w ciągu roku przed jego rozpoczęciem realizowała w tym podmiocie zadania objęte audytem. Narzędzie skraca czas audytu, bo materiał dowodowy jest w jednym miejscu, lecz oceny nie zastępuje.
Kto w szpitalu powinien być właścicielem programu do monitorowania zgodności?
Role trzeba rozdzielić na 3 obszary. Właścicielem merytorycznym jest osoba, której kierownik podmiotu powierzył wykonywanie obowiązków z zakresu cyberbezpieczeństwa. Ta osoba odpowiada za treść zapisów i kompletność rejestrów. Administratorem narzędzia bywa pracownik działu IT, odpowiedzialny za konta i uprawnienia. Odpowiedzialność prawna pozostaje natomiast przy kierowniku podmiotu, ponieważ art. 8c ust. 3 ustawy stanowi, że powierzenie obowiązków jej nie uchyla.
Co powinien zawierać raport dla kierownictwa placówki medycznej?
Raport powinien pokazywać zaległości i decyzje do podjęcia, nie listę wykonanych zadań. Przydatne są: pozycje po terminie wraz z właścicielami, ryzyka bez planu postępowania, dostawcy bez aktualnej oceny, wyniki ostatnich testów procedur awaryjnych oraz stan realizacji szkoleń. Procentowy wskaźnik zgodności bywa dodawany jako podsumowanie, ale warto traktować go jako miarę postępu prac wewnętrznych.
Od czego zacząć porządkowanie dowodów zgodności w szpitalu?
Audyt zero kończy się listą rozbieżności między wymogiem a stanem faktycznym, z przypisanymi właścicielami i terminami. Po pierwszej rozmowie placówka wie, ile pozycji ma do śledzenia i czy w jej skali potrzebne jest narzędzie, czy wystarczy uporządkowany arkusz.